内部統制とは?4つの目的・6要素と失敗しない構築手順を徹底解説
相次ぐ企業の会計不正や情報漏洩、サプライチェーンの脆弱性を突いたトラブルなど、組織の足元を揺るがすニュースが絶えません。企業規模を問わず、いま改めてその実効性が厳しく問われているのが「内部統制」です。言葉自体は広く知られているものの、実務における具体的な役割や法的な位置づけを正確に整理できている担当者は意外と多くありません。
内部統制は単なる「社内ルールによる縛り」や「上場企業だけの形式的な義務」ではなく、企業の持続的な成長と不祥事防止を両立させるための基盤です。本稿では、内部統制の根幹をなす「4つの目的」と「6つの基本的要素」から、コーポレートガバナンスとの違い、会社法および金融商品取引法(J-SOX)への対応、そして現場で機能する実践的な構築フローまでを一挙に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:内部統制は「業務の有効性・効率性」「財務報告の信頼性」「法令遵守」「資産の保全」の4目的を達成するため、業務に組み込まれた仕組み。
- 要点2:コーポレートガバナンスが「経営を監視する枠組み」であるのに対し、内部統制は「業務を適正に遂行するためのプロセス」という明確な違いがある。
- 要点3:改訂内部統制基準の定着により、形式的な書類作成からサイバーセキュリティや不正リスクに対応した実効性重視の運用へシフトしている。
【基本解説】内部統制とは何か?なぜすべての企業に不可欠なのか
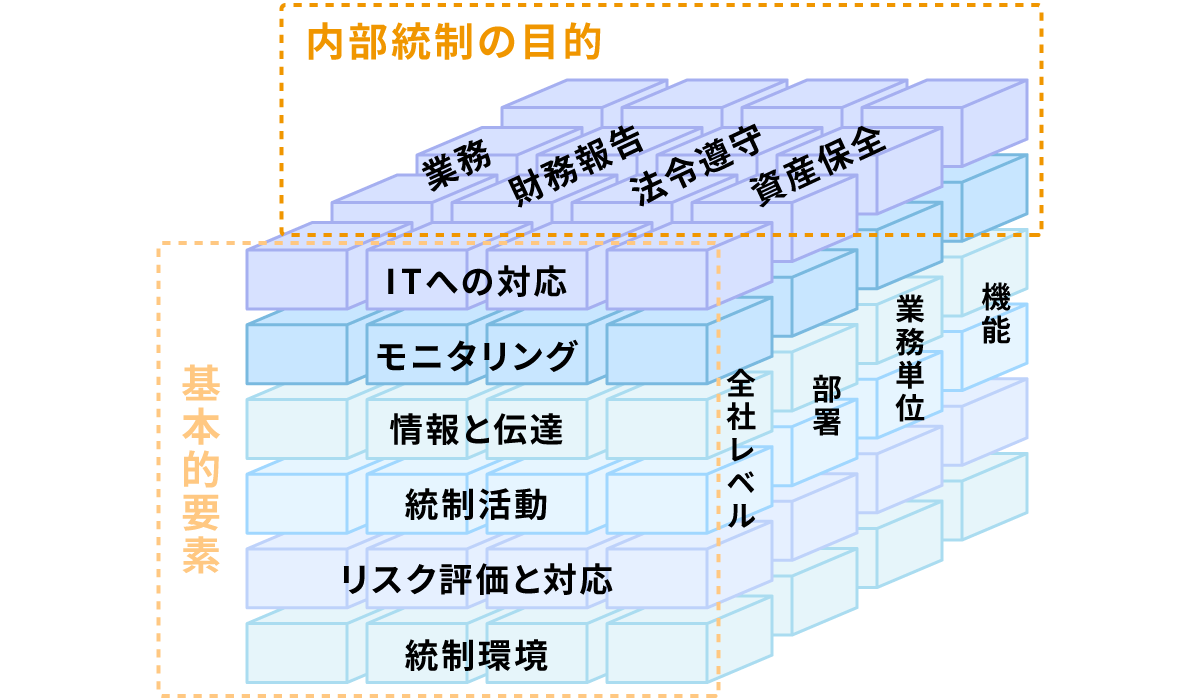
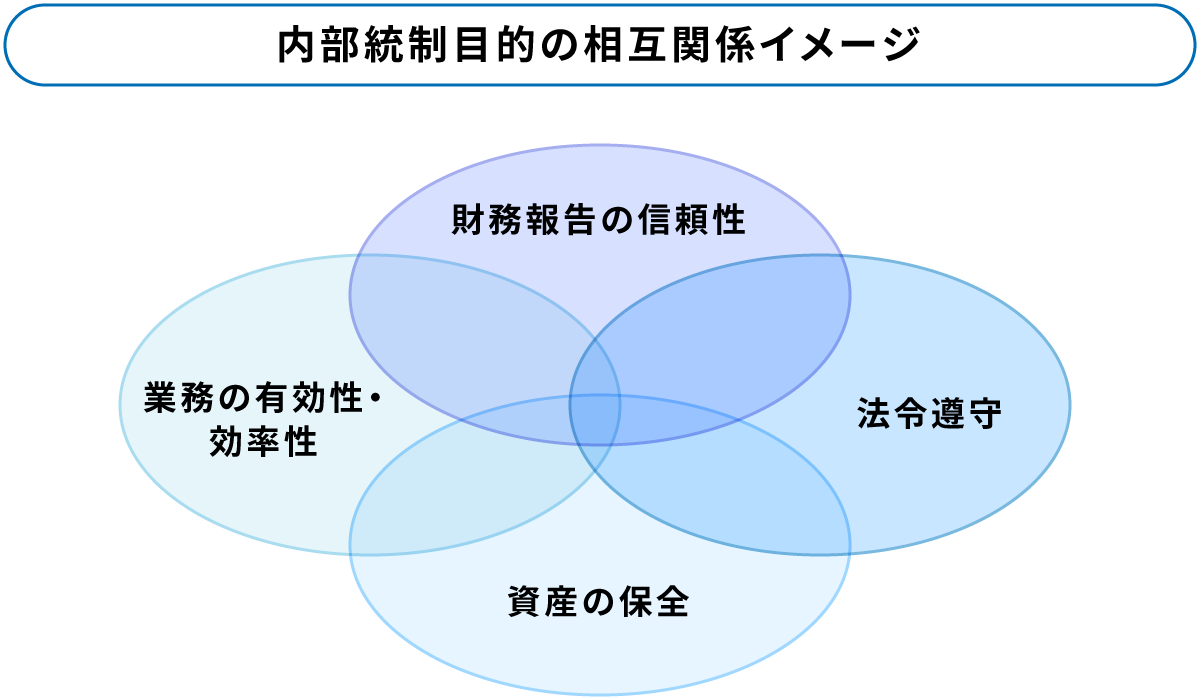
内部統制(Internal Control)とは、企業が事業目的を達成するために、組織内の全員(経営者から一般社員まで)が遵守・遂行すべき「社内の仕組みやルール」の総体を指します。金融庁の企業会計審議会が策定した基準では、「業務の有効性及び効率性」「財務報告の信頼性」「事業活動に関わる法令等の遵守」「資産の保全」という4つの目的を達成するために、業務に組み込まれたプロセスとして定義されています。
内部統制が不可欠とされる最大の理由は、「属人的なミスや不正の誘惑を、個人のモラルだけに頼らずシステムとして防ぐ」点にあります。明確な権限分掌や二重チェック、アクセス制限が存在しない組織では、どれほど優秀な人材が揃っていてもヒューマンエラーや不正会計、横領といったリスクを排除できません。ひとたび重大な不祥事が発生すれば、巨額の損害賠償や社会的信用の失墜、最悪の場合は上場廃止や倒産に追い込まれる現実があります。
さらに、内部統制は単なる「ブレーキ(守り)」にとどまりません。業務プロセスを可視化し、非効率な作業や重複を洗い出すことで、業務効率化や意思決定の迅速化といった「アクセル(攻め)」の基盤としても機能します。健全な事業拡大を支えるインフラこそが、内部統制の本質です。
【目的と要素】内部統制を支える「4つの目的」と「6つの基本的要素」
内部統制を正しく理解し運用するうえで、フレームワークとなるのが「4つの目的」と「6つの基本的要素」です。これらは米国のCOSOフレームワークをベースに、日本の実情に合わせて策定されたものです。
まず、企業が目指すべき「内部統制の4つの目的」は以下の通りです。
- 業務の有効性及び効率性:事業活動の目的を達成し、時間やコストなどのリソースを無駄なく活用すること。
- 財務報告の信頼性:決算書をはじめとする財務諸表に虚偽記載や誤謬がなく、正確な数値を外部へ開示すること。
- 事業活動に関わる法令等の遵守(コンプライアンス):法令、業界ルール、社内規程、倫理規範を守って健全に事業活動を行うこと。
- 資産の保全:会社の有形資産(設備・資金等)や無形資産(知的財産・顧客データ等)が不正に使用・処分されないよう適切に管理すること。
これら4つの目的を達成するために、社内に整備・運用しなければならないのが「6つの基本的要素」です。いずれか1つでも欠けると、内部統制は有効に機能しません。
- 1. 統制環境:組織の気風や倫理観を決定する最重要基盤。経営者の姿勢、取締役会の機能、誠実性などが含まれます。
- 2. リスクの評価と対応:目的達成を阻害するリスク(市場変化、不正、システム障害等)を識別・分析し、適切な対応策を選択するプロセス。
- 3. 統制活動:経営者の指示や方針を確実に実行するための手続き。職務分掌、相互牽制、稟議・承認フローなどが該当します。
- 4. 情報と伝達:必要な情報が正確に把握され、組織内外の関係者へ迅速かつ適切に伝達される仕組み。
- 5. モニタリング(監視活動):内部統制が正しく機能しているかを日常的・定期的に評価し、問題点を是正するプロセス(内部監査など)。
- 6. IT(情報技術)への対応:業務や内部統制を支えるIT環境の信頼性、安全性、有効性を確保すること。
【混同しやすい概念】コーポレートガバナンスやコンプライアンスとの決定的な違い
ビジネスの現場では、「内部統制」「コーポレートガバナンス」「コンプライアンス」という言葉が同列で語られがちですが、それぞれの立ち位置と役割は明確に分かれています。
最も重要なのは、「コーポレートガバナンス(企業統治)」と「内部統制」の主体と対象の違いです。コーポレートガバナンスは、株主をはじめとするステークホルダーが「経営者を監視・牽制する枠組み」を指します。取締役会や監査役が経営陣の暴走を防ぎ、企業価値を最大化させるための構造です。これに対して内部統制は、「経営陣が従業員や業務執行ラインを適正にコントロールするための仕組み」を指します。つまり、ガバナンスを機能させるための具体的な実行エンジンが内部統制にあたります。
また、「コンプライアンス(法令遵守)」は、前述の通り内部統制が達成すべき「4つの目的」の1つです。法令や社会規範を守るという目的を果たすために、規程の策定や研修、通報制度といった内部統制の仕組みが用いられます。この包含関係を頭に入れておくことで、組織設計の混乱を防ぐことができます。
【法規制の違い】会社法と金融商品取引法(J-SOX)の要件を整理
日本における内部統制は、主に「会社法」と「金融商品取引法」という2つの法律によって制度化されています。対象企業や要求水準が異なるため、自社がどちらの適用を受けるのかを把握しておく必要があります。
会社法に基づく内部統制システム構築は、大会社(資本金5億円以上、または負債総額200億円以上)および委員会設置会社に義務付けられています。取締役会において「業務の適正を確保するための体制」を決議し、その運用状況を事業報告で開示することが求められます。ここでの主眼は、取締役が善管注意義務を果たし、企業グループ全体の不祥事や損失を防ぐ体制を整えることにあります。
一方、金融商品取引法に基づく内部統制報告制度(通称:J-SOX)は、上場企業を対象としています。会社法が企業経営全般の適正性を求めるのに対し、J-SOXは「財務報告の信頼性」に特化しているのが特徴です。上場企業は毎期、経営者自らが財務報告に係る内部統制の有効性を評価した「内部統制報告書」を作成し、公認会計士等の監査を受けたうえで有価証券報告書とともに提出しなければなりません。
【実務フロー】失敗しない内部統制の構築手順とリスク評価の実践
内部統制をゼロから構築する場合、あるいは既存の仕組みを見直す場合は、場当たり的なルール決めを避け、体系的な手順で進めることが成功の鍵を握ります。
標準的な構築フローは以下のステップで進められます。
- ステップ1:基本方針の策定と体制構築
経営トップが基本方針を定め、内部統制委員会や推進事務局などの専任チームを設置します。全社的な推進体制を確立することが第一歩です。 - ステップ2:全社的な統制(全社統制)の評価
就業規則、企業倫理規程、組織図、権限規程など、会社全体の基盤となるルールが整備・周知されているかを確認します。 - ステップ3:対象プロセスの選定と業務の可視化
売上、購買、在庫管理など、重要拠点や財務リスクの高い業務プロセスを選定します。実務担当者へのヒアリングを通じて、業務の全体像を洗い出します。 - ステップ4:3点セットの作成(業務記述書・フローチャート・RCM)
業務内容を文章化した「業務記述書」、処理の流れを図式化した「フローチャート」、そして業務に潜むリスクとそれに対応する統制活動を一覧化した「リスク・コントロール・マトリクス(RCM)」を作成します。 - ステップ5:統制活動のテストと不備の是正
設計されたルール通りに業務が運用されているか(サンプリングテスト等で)検証します。運用上の不備やリスクの漏れが発見された場合は、速やかに手順の見直しやツールの導入を行い、統制を強化します。 - ステップ6:モニタリングと定期評価
内部監査部門が定期的に有効性を評価し、経営陣および取締役会へ報告するサイクルを定着させます。
【2026年最新動向】改訂基準の定着とサプライチェーン・IT不正防止の要諦
金融庁による「財務報告に係る内部統制の評価及び監査の基準並びに実施基準」の改訂が適用されて以降、実務の現場では「形だけの文書化」から「実質的な不正・リスク対策」へのシフトが一段と加速しています。
注目すべき動向の1つは、「経営者による内部統制の無効化」への対策強化です。過去の不正事例の多くが経営陣主導で行われていた反省から、監査役等の独立した監視機能や、内部通報制度の実効性向上が厳しくチェックされるようになっています。
さらに、サイバー攻撃の高度化や外部委託先(サプライチェーン)経由の情報流出、生成AIの業務利用に伴うリスクなど、IT環境の激変に対応した統制が必須となりました。委託先管理の徹底やアクセス権限の厳格化など、変化するリスク環境に即座に適応できる「アジャイルな内部統制体制」が求められています。
【内部統制とは】に関するよくある質問(FAQ)
Q1:非上場の中小企業でも、内部統制を整備するメリットはありますか?
A1:大いにあります。中小企業であっても、業務の標準化による属人化の解消、不正・横領の防止、ミスの削減による生産性向上といった直接的なメリットが得られます。また、将来的な上場(IPO)の準備や、大手取引先からの信用獲得、事業承継をスムーズに進めるための強力な武器になります。
Q2:J-SOX対応の「3点セット」作成は膨大な手間がかかりますが、簡素化は可能ですか?
A2:可能です。基準上、必ずしも全業務で詳細な3点セットを作成することが義務付けられているわけではありません。リスクの重要度(重要性の原則)に応じてメリハリをつけ、標準的なERPパッケージの活用やワークフローシステムのログを活用することで、文書化の負担を大幅に軽減するアプローチが一般的になっています。
Q3:監査で内部統制の「開示すべき重要な不備」が指摘されたらどうなりますか?
A3:内部統制報告書に「重要な不備があり、有効でない」旨を記載して開示する必要があります。これ自体が直ちに上場廃止などを意味するわけではありませんが、市場の信用低下や株価下落を招く要因となります。指摘を受けた企業は、速やかに原因究明と再発防止策を策定し、翌期に向けた改善を完了させることが求められます。
まとめ:形骸化を防ぎ「攻めと守り」を両立させる組織づくりへ
内部統制は、一度作れば終わりの静的なマニュアルではありません。企業の事業フェーズや市場環境、テクノロジーの進化に合わせて柔軟にアップデートし続けるべき「生きた経営管理システム」です。
監査を乗り切るためだけの形式的な作業に陥ると、現場の負担感ばかりが増大し、肝心のリスクを見逃す結果になりかねません。自社のリスクを的確に評価し、業務効率化と不祥事防止を同時に実現する強固な内部統制を築くことこそが、中長期的な企業価値の向上につながります。 (出典: 内部 統制 と は(Yahoo!ニュース))

テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
