脅威とは?リスクや脆弱性との違いと2026年の必須対策をプロが解説
ビジネスやIT運用の現場で日常的に飛び交う「脅威」という言葉。漠然と「何となく危険なもの」と捉えがちですが、セキュリティ対策や業務設計を進める上で、「脆弱性」や「リスク」との区別が曖昧なままでは、莫大な予算を投じても重大なインシデントを防ぎきれません。
情報資産を狙う攻撃手法が高度化し、サプライチェーンの隙を突く手口が多発する現在、脅威の本質を正しく定義し、自社の弱点と切り分けて捉えるスキルは必須のリテラシーです。本稿では、混乱しやすいセキュリティ用語の境界線を明確にした上で、具体的な脅威の分類、現場で起きているリアルなインシデント事例、そして実務に直結する分析手順までを網羅して解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:脅威とは「情報資産に損害を与える潜在的要因」であり、システムの弱点(脆弱性)と重なることで実害(リスク)へと変わる。
- 要点2:外部からのサイバー攻撃だけでなく、内部不正や自然災害、人的ミスといった物理的・人的要因も同等の破壊力を持つ。
- 要点3:防御の成否は「脅威インテリジェンス」の導入と、自組織の身の丈に合ったリスクマネジメント手順の確立にかかっている。
【徹底比較】「脅威」「脆弱性」「リスク」の決定的な違いとは?
セキュリティ用語の中でも特に混同されやすいのが「脅威」「脆弱性」「リスク」の3語です。国際標準規格(ISO/IEC 27000シリーズ)や情報処理推進機構(IPA)の定義を紐解くと、脅威の意味と定義は「システムや組織に損害を与える可能性がある事故・事象・攻撃主体のこと」を指します。
これに対し、「脆弱性」はシステムや運用ルールに存在する「欠陥・弱点」を意味します。そして、脅威が脆弱性に付け込むことで損失が発生する可能性の大きさを「リスク」と呼びます。関係性を数式で表すと以下のようになります。
リスク = 脅威 × 脆弱性 × 保護すべき資産価値
例えば、「悪意あるハッカー(脅威)」が存在していても、システムに不備がなく強固に保護されていれば(脆弱性がゼロに近ければ)、情報漏洩が起きる「リスク」は極めて低くなります。逆に、どれほど厳重なデータセンターを構えていても、初期パスワードの放置という「脆弱性」があれば、初歩的な攻撃という「脅威」によって莫大な「リスク」が顕在化します。脅威と脆弱性の違い、そして脅威とリスクの違いを混同したまま対策を打つと、ピント外れの投資に終わる恐れがあります。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 脅威(Threat) | 外部攻撃者、ランサムウェア、地震、退職者の持ち出しなど。自社努力だけでは完全に消滅させられない外的・環境的要因。 | 年間数万件規模の攻撃観測(警察庁・NICT調査) | 自社でコントロールできないため、「検知と監視」が対策の軸となる。 |
| 脆弱性(Vulnerability) | 未適用のOSパッチ、推測しやすいパスワード、持ち出し制限の不備など、組織内部に内在する隙や弱点。 | 年間2万件以上のCVE(共通脆弱性識別子)公表 | 自社の改善努力でゼロに近づけられる領域であり、投資対効果が最も出やすい。 |
| リスク(Risk) | 脅威が脆弱性を突いた結果生じる損害の期待値(金銭被害、信用の失墜、業務停止など)。 | 国内中小企業におけるインシデント平均復旧費用:約2,000万〜5,000万円 | 脅威を監視し、脆弱性を塞ぐことでリスクを「許容可能な水準」まで低減させる。 |
【分類と具体例】現場を脅かすセキュリティ脅威の全貌
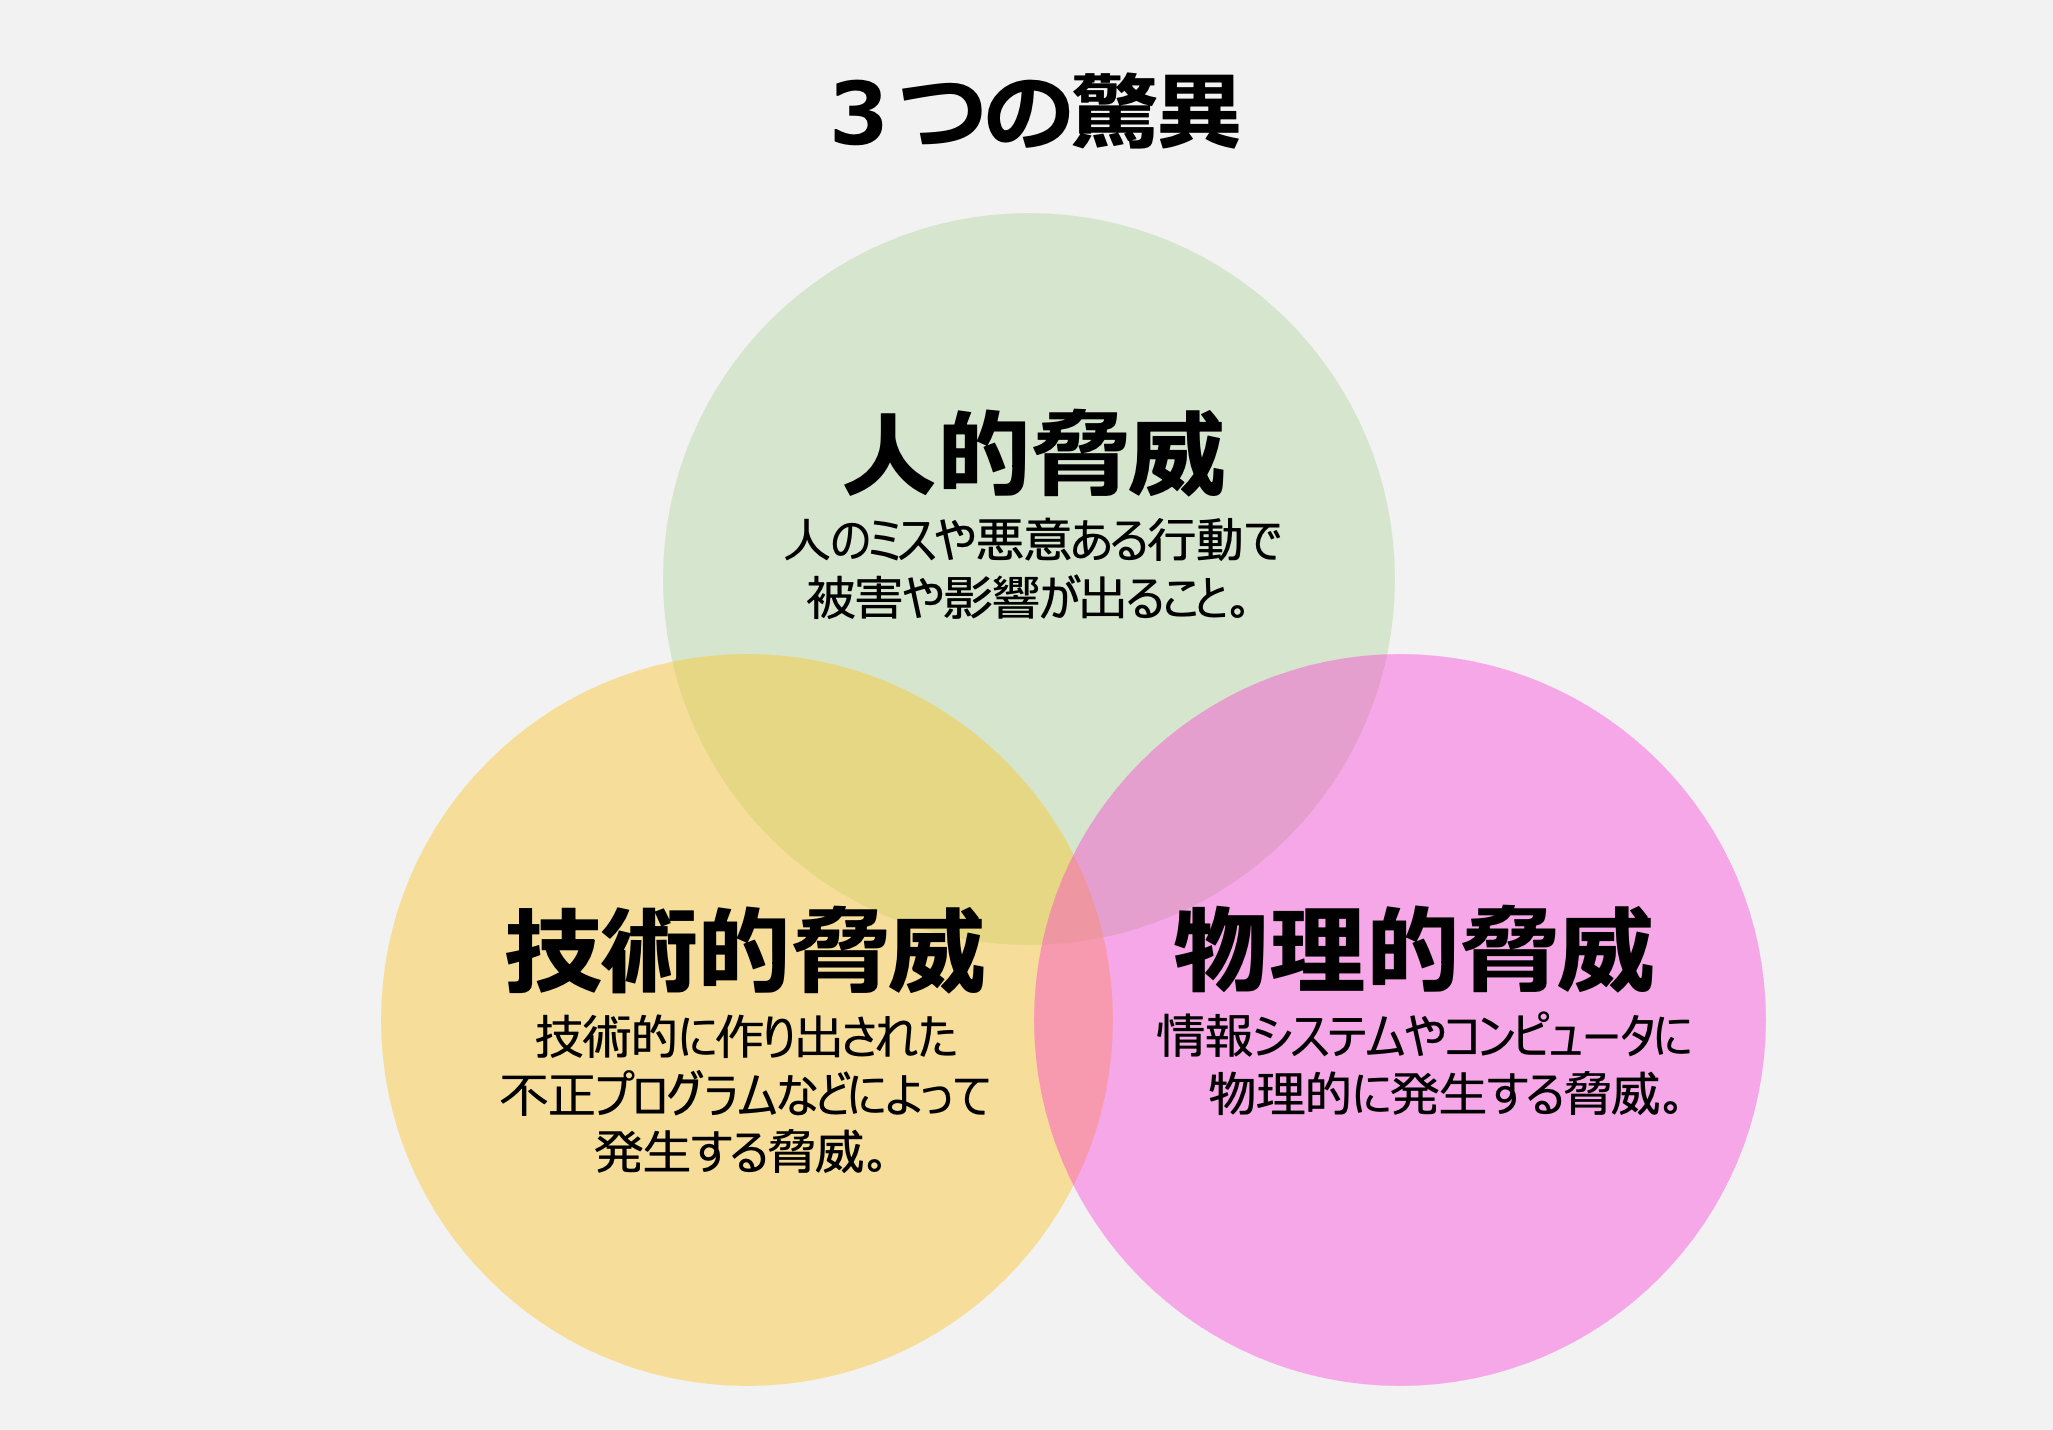
事業活動を揺るがすセキュリティ脅威の具体例は、決してサイバー空間の攻撃だけに留まりません。脅威は大きく「技術的脅威」「物理的脅威」「人的脅威」の3つに大別されます。組織の防御網を築くには、自社がどの脅威に晒されているかを網羅的に把握する必要があります。
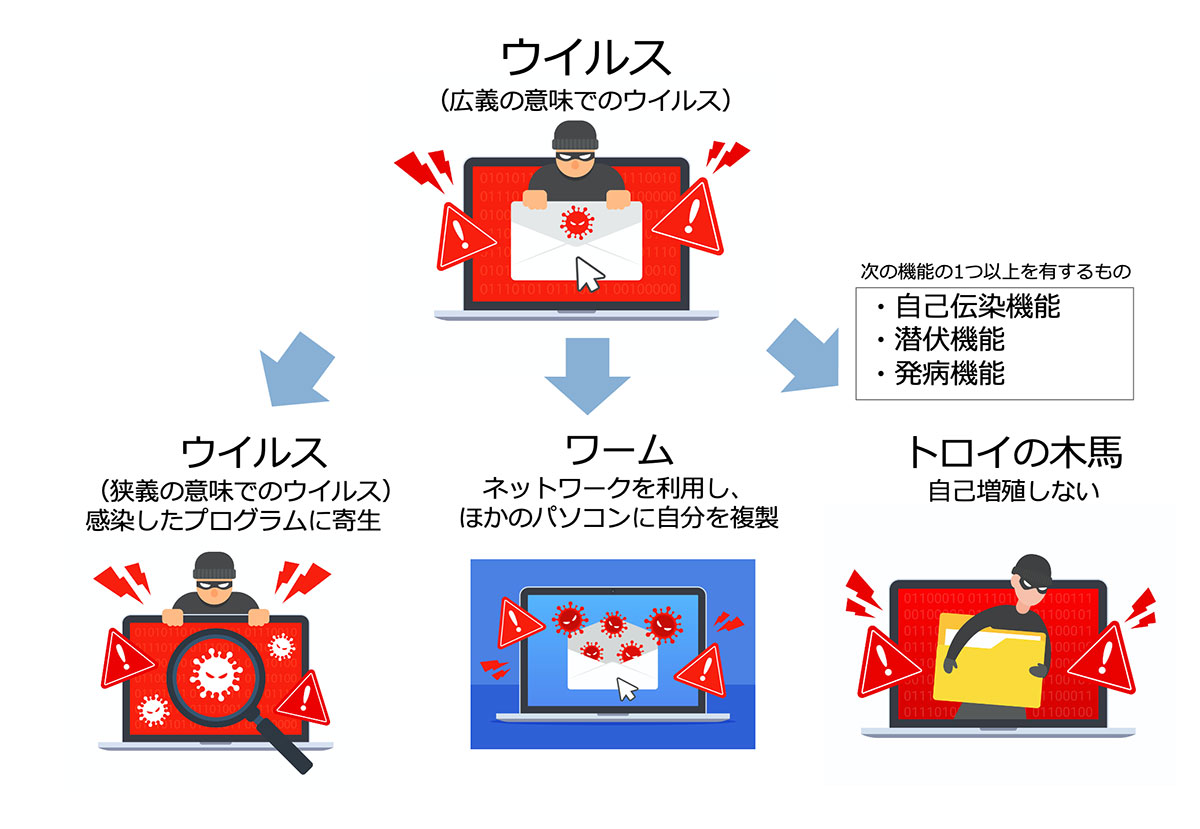
第1に、サイバー攻撃の脅威を中心とする技術的脅威です。標的型攻撃メール、ランサムウェアによるデータの暗号化と身代金要求、ウェブサイトの改ざん、DDoS攻撃によるサーバーダウンなどが該当します。近年は自動化ツールを用いた無差別スキャン攻撃が常態化しており、知名度の高低にかかわらず、インターネットに接続されている全機器が標的となります。
第2に、物理的脅威と人的脅威の存在です。物理的脅威には、地震・水害などの自然災害、オフィスの停電、データセンターへの不法侵入、PCや記録媒体の盗難・紛失が含まれます。人的脅威には、設定ミスや誤送信といった「うっかり事故」だけでなく、特権IDを持つ従業員による営業秘密の持ち出しなど、内部不正のリスクも含まれます。
独立行政法人情報処理推進機構(IPA)が毎年発表する「情報セキュリティ10大脅威」でも、内部不正やサプライチェーンの弱点を突いた攻撃は常に上位にランクインしています。外部からのハッキング対策ばかりに目を奪われ、物理管理や退職者のアカウント権限管理を疎かにすると、思わぬ足元から組織が崩壊しかねません。
【実態検証】利用者の生の声と現場目線で見えたリアル
セキュリティ製品を導入すれば安心という現場の甘い認識と、現実に発生しているインシデントの間には深い溝が存在します。編集部が中堅・中小企業のシステム管理者やセキュリティ担当者を取材したところ、現場の生々しい実態が浮き彫りになりました。
「大手セキュリティベンダーのEDR(エンドポイント検知・対処ツール)を月額数十万円かけて導入したものの、毎日のように届く膨大なアラートを精査する専任者がおらず、重大な侵入兆候を見逃しかけていた」(製造業・情シス責任者)
「退職した営業幹部が、退職直前に顧客リスト数千件を個人クラウドに転送していた事案が発生した。アクセスログは残っていたが、監査ルールが決まっておらず発覚まで半年を要した」(ITサービス業・経営企画)
ツールを揃えることと、脅威に対処できる体制が整っていることは完全に別問題です。多額のコストを投じて高度なセキュリティ製品を契約しても、アラートを分析して迅速に行動を起こす運用手順が存在しなければ、侵入や不正を食い止めることは不可能です。
一般に知られていない盲点とネットの誤解
インターネット上のセキュリティ談義には、現場の実態から乖離した誤解が数多く見受けられます。被害を未然に防ぐためにも、広く信じられている典型的な俗説を正しく見直す必要があります。
第1の誤解は、「うちのような中小企業・零細企業は狙われない」という思い込みです。大手企業がセキュリティを厳格に固めた結果、攻撃者はセキュリティの緩い取引先や関連子会社を経由して本丸に侵入する「サプライチェーン攻撃」へと手口をシフトさせています。中小企業は攻撃の最終目的地ではなく、「侵入口(踏み台)」として真っ先に狙われるのが現実です。
第2の誤解は、「ファイアウォールとウイルス対策ソフトがあれば十分」という過信です。近年の最新脅威トレンドでは、正規の管理ツールやOS標準機能を悪用して侵入する「環境寄生型攻撃(Living off the Land)」や、AIを用いて文面を精巧に偽装したフィッシング詐欺が主流化しています。パターンファイルに依存する従来型の対策ソフトだけでは、未知の脅威をすり抜ける攻撃を検知できません。
実務に直結する脅威分析の手順とリスクマネジメント対策
脅威の存在を認識した上で、自社を守るための実務はどのように進めるべきでしょうか。場当たり的な対策を避け、実効性のある防御を敷くための脅威分析の手順とリスクマネジメント対策を整理します。
第1ステップは「資産の洗い出しと可視化」です。顧客データ、設計書、財務情報、稼働中のサーバー、従業員の端末など、守るべき情報資産をリスト化し、重要度を格付けします。
第2ステップは「脅威の特定と脆弱性の評価」です。各資産に対して、どのような攻撃手法や物理的被害(脅威)が想定されるか、そして現在のパッチ適用状況やアクセス権限(脆弱性)に不備がないかを突き合わせます。この際、世界中で観測される攻撃者の動向や戦術データを収集・分析した脅威インテリジェンスを活用すると、優先して塞ぐべき穴を論理的に特定できます。
第3ステップは「対策の策定と実施」です。全社的な指針となる情報セキュリティ基本方針を制定した上で、多層防御の導入、ログ監視体制の整備、従業員向け訓練を実施します。リスクを完全にゼロにすることは不可能なため、「予防」「早期検知」「インシデント発生時の初動対応」の3段階でバランスよく備えることが鉄則です。
【プロの結論】自社主導型セキュリティに向いている組織・外部委託を急ぐべき組織
自社の状況に応じて、取るべき対策のアプローチは分かれます。
自社主導型セキュリティに向いている組織:
専任のIT部門が存在し、月次の脆弱性診断やログの定期監視を内製で回せる企業。情報セキュリティ基本方針に基づき、現場部門とのコミュニケーションが円滑な組織は、自社運用のほうが柔軟かつスピーディーにリスク低減を進められます。
SOC/MSSなど外部委託(アウトソーシング)を急ぐべき組織:
「ひとり情シス」状態または総務部門がIT管理を兼務している企業。アラートの常時監視や脅威インテリジェンスの自前分析は不可能なため、早期にマネージド・セキュリティ・サービス(MSS)や外部の専門ベンダーと契約し、初動対応を自動化・委託する仕組みを整えなければ致命傷を負うリスクがあります。
【脅威 と は】に関するよくある質問(FAQ)
Q1:脅威とリスクは同じ意味で使っても問題ありませんか?
A1:日常会話では混同されがちですが、実務やセキュリティ対策の現場では明確に区別されます。「脅威」は攻撃者や災害などの要因そのものを指し、「リスク」はその脅威によって実際に損失が発生する確率と影響度を掛け合わせた結果を指します。区別して認識しないと、適切な対策費用の算出や優先順位付けが狂ってしまいます。
Q2:お金をかけずに今すぐできる脅威対策はありますか?
A2:十分可能です。全社的なパスワードの使い回し禁止、多要素認証(MFA)の全アカウント強制適用、OSやソフトウェアのアップデート即時適用の3点を徹底するだけでも、サイバー攻撃の侵入リスクを大幅に削減できます。これらは高額なツールの導入なしに運用ルールの徹底だけで実行できます。
Q3:脅威インテリジェンスとは具体的にどのようなものですか?
A3:攻撃者の意図、動機、使用するツール、攻撃インフラなどの情報を収集・整理し、自社の防御に役立つ形に加工した知識・知見のことです。未知の脅威を予測し、攻撃を受ける前に先手を打って防御設定を変更するために用いられます。
まとめ:今後の動向と失敗しないための判断基準
脅威の性質を正しく捉え、脆弱性を継続的に塞ぎ、リスクを管理下に置く一連のプロセスは、企業活動の持続性を担保するための基盤です。「脅威」そのものを世界から消し去ることは誰にもできません。自社ができる唯一かつ最善の防衛策は、自組織が抱える「脆弱性」を直視し、適切なリスクマネジメントを仕組みとして回し続けることです。
まずは自社が保有する重要データの棚卸しと、最低限のアカウント管理ルールの見直しから着手してください。脅威を正しく恐れ、根拠のある対策を積み重ねることが、事業と信用を確実に守り抜く唯一の道となります。 (出典: 脅威 と は(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
