HTTPとHTTPSの違いを徹底解説!「S」の正体と放置の危険性
ウェブサイトを閲覧している際、URLの先頭にある文字列が「http://」か「https://」か、気にしたことはあるでしょうか。末尾にアルファベットの「S」が付いているかどうかの僅差に見えますが、この1文字はインターネット通信の安全性を根底から分ける決定的な境界線です。
現在では主要なWebサイトの多くがHTTPSへと移行していますが、その技術的な仕組みや、万が一未対応のサイトを放置・利用した場合に降りかかる実被害の真相まで正確に把握している方は多くありません。通信暗号化のメカニズムから検索順位への影響、ブラウザが発する警告の理由まで、Webに関わるすべての方が押さえるべき事実を整理してお伝えします。
📌 【この記事の重要ポイントまとめ】
- 要点1:HTTPとHTTPSの最大の違いは暗号化の有無であり、末尾の「S」は安全を意味する「Secure」を示している。
- 要点2:未暗号化のHTTP通信は盗聴やなりすましの標的となり、ブラウザによる強い警告やSEO評価の低下を招く。
- 要点3:サイト運営においては常時SSL化に加え、301リダイレクト設定や混在コンテンツの解消が信頼維持の絶対条件となる。
【決定的な違い】HTTPとHTTPSは何が違う?「S」が持つ真の意味
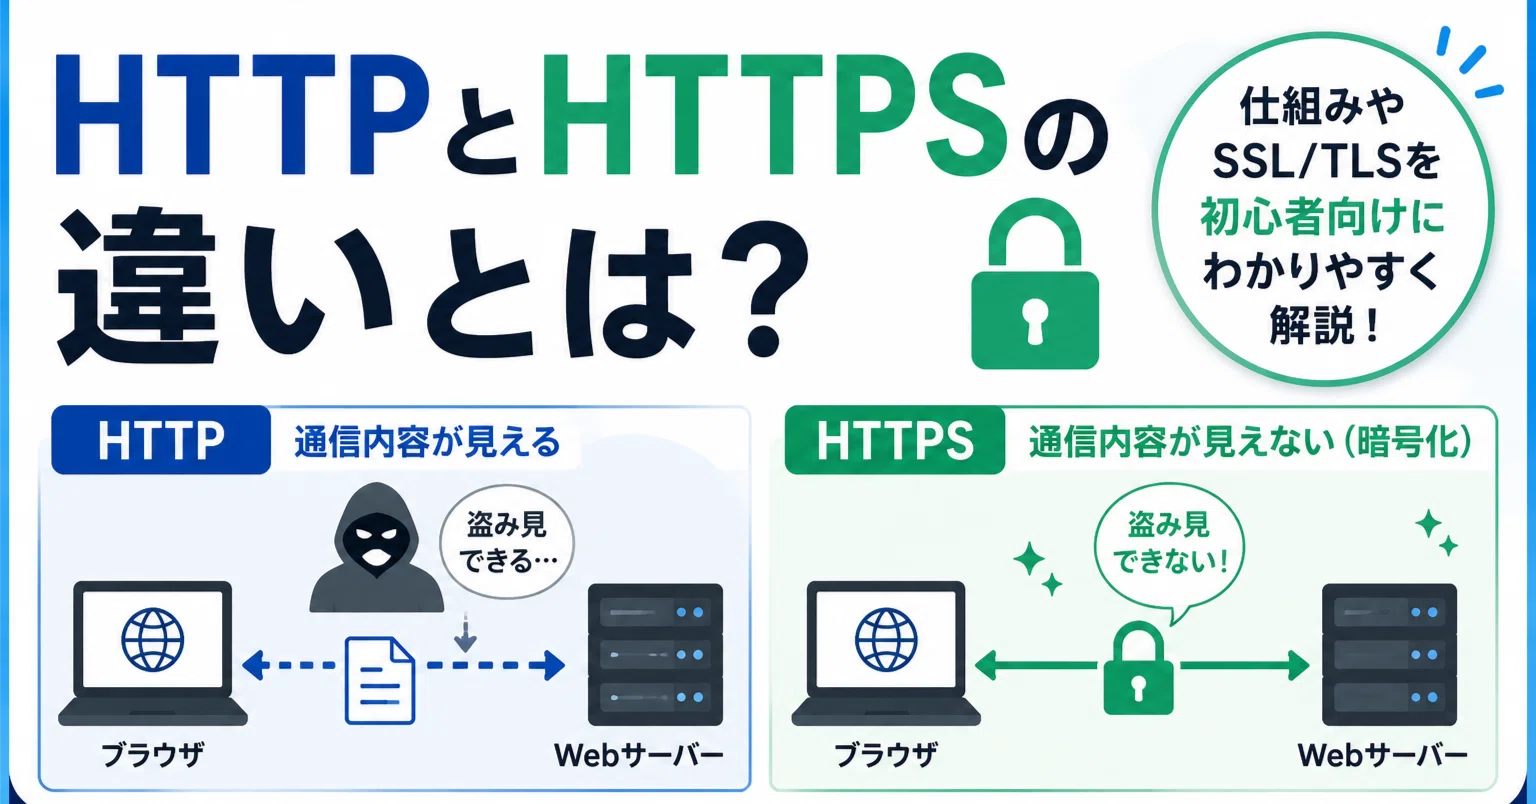
HTTP(Hypertext Transfer Protocol)とHTTPS(Hypertext Transfer Protocol Secure)の根本的な違いは、通信データが暗号化されているかどうかに集約されます。「S」の正体は「Secure(安全な)」の頭文字であり、通信経路全体のセキュリティが保証されている状態を指します。
従来のHTTPは、Webサーバーとブラウザ(クライアント)の間でテキストデータをそのまま送受信するプロトコルでした。例えるなら、誰でも中身を読める「ハガキ」で手紙を送るような状態です。一方、HTTPSはデータを暗号化してカプセルに閉じ込めた「厳重な親書」としてやり取りするため、第三者が途中で通信を覗き見ても解読できません。
ネットワーク内部の通信プロトコルにおいても、両者は明確に区別されています。Web通信で使われる出入口にあたるポート番号80(HTTP)と443(HTTPS)の違いが存在し、HTTPSは専用の443番ポートを通じて強固な暗号化層を介した通信を行います。
【仕組みを解剖】SSL/TLS暗号化とサーバー証明書の役割
HTTPSの安全性を支えている技術の核が、SSL/TLS暗号化の仕組みです。現在SSLという呼称が広く使われていますが、実質的にはより安全な後継規格であるTLS(Transport Layer Security)が稼働しています。
この仕組みでは、Webサーバーの身元を保証するために「SSLサーバー証明書」を発行・導入します。証明書には認証レベルに応じて次の3つの種類が存在します。
- ドメイン認証(DV):ドメインの所有権のみを確認する最も手軽な証明書。個人サイトやブログ等で多用。
- 企業認証(OV):ドメイン所有権に加え、運営企業の法的実在性を審査して発行。一般企業のコーポレートサイト向け。
- EV認証(EV):厳格な審査基準に基づき、企業の物理的所在や事業活動まで確認。金融機関や大手ECサイトで採用。
かつてはHTTPS接続を示す象徴としてブラウザのアドレスバー鍵マークが目立つ形で表示されていましたが、常時暗号化が業界標準となった現在ではデザインが見直され、詳細なセキュリティ設定を確認できる調整アイコンへとUIが刷新されています。
【放置は致命的】なりすまし・盗聴・Cookie漏洩のリアルな脅威
もしHTTPS化を行わず、従来のHTTPのまま放置したWebサイトには、極めて深刻なセキュリティリスクが付きまといます。特にカフェや駅、ホテルなどの公衆Wi-Fi環境下では、なりすましや盗聴のセキュリティリスクが一気に跳ね上がります。
暗号化されていない通信経路では、悪意ある第三者がパケットキャプチャツールを用いることで、送信されたパスワードやクレジットカード情報、問い合わせフォームの入力内容を平文のまま傍受可能です。さらに、サーバーと利用者の間に割り込む「中間者攻撃(Man-in-the-Middle)」によって、偽のフィッシングサイトへと誘導される危険性もあります。
また、個人情報保護とCookieの安全性という観点も見逃せません。ログイン状態やユーザー識別を管理するCookie情報にセキュア属性(Secure属性)が付与されていない場合、通信経路からセッション情報が抜き取られ、第三者にアカウントを不正利用されるセッションハイジャックのリスクに直結します。
こうした危険から利用者を守るため、主要ブラウザはHTTP接続に対して「保護されていない通信」という赤字や注意マークの警告を表示します。ユーザーがこの警告を目にすれば、詐欺サイトや危険なページであると警戒し、即座に離脱する要因となります。
【常時SSL化の重要性】サイト速度とGoogle検索SEOへの影響
以前は個人情報を入力するフォームや決済ページのみを暗号化する手法も見られましたが、現在ではサイト全体の全ページを暗号化する常時SSL化の重要性が完全に定着しました。
常時SSL化は、セキュリティ向上だけでなくWebマーケティング面でも極めて大きな意味を持ちます。その筆頭がGoogle検索SEOへの影響と評価です。GoogleはHTTPS通信を検索ランキングの評価シグナルとして公式に組み込んでおり、同等のコンテンツ品質であれば、HTTPSに対応している安全なサイトが優先して評価される設計になっています。
さらに、「暗号化処理を行うと通信が遅くなる」という過去の常識は覆されました。最新のネットワーク規格であるHTTP2による通信速度の変化により、複数のリクエストを1本の接続で同時並行処理(マルチプレクシング)できるようになった結果、HTTPS接続のほうがHTTPよりも圧倒的に高速にページを読み込める環境が整っています。
【Webサイト運営の盲点】リダイレクト転送と混在コンテンツの対策
WebサイトをHTTPSへと移行する際には、サーバーに証明書をインストールするだけでは不十分です。正しく移行を完了させるための2大チェックポイントを押さえておく必要があります。
1つ目は、HTTPからHTTPSへのリダイレクト転送です。ユーザーや検索エンジンが「http://〜」の旧URLにアクセスしてきた際、自動的に「https://〜」へ転送されるよう「301リダイレクト(恒久的な転送)」を設定しなければなりません。これを怠ると、HTTPとHTTPSで別々のサイトとして認識され、検索エンジンのインデックスやリンク評価が分散してしまいます。
2つ目は、混在コンテンツ(Mixed Content)の対策です。Webページ自体はHTTPSで読み込まれていても、ページ内に埋め込まれた画像やJavaScript、CSSなどの読み込みURLが「http://」のまま残っている状態を指します。ブラウザは安全でないリソースの読み込みを強制的にブロックするため、画像が表示されない、デザインが崩れる、警告が表示されるといったトラブルを引き起こします。内部リンクや読み込みパスをすべてHTTPS、または相対パスへと修正することが不可欠です。
【HTTPとHTTPSの違い】に関するよくある質問(FAQ)
Q1:HTTPSのサイトであれば、絶対に詐欺サイトやウイルス感染の心配はありませんか?
A1:いいえ、過信は禁物です。HTTPSは「通信経路が暗号化されており盗聴されないこと」を保証するものですが、サイト運営者そのものが詐欺目的でSSL証明書を取得しているケースも存在します。通信の安全性と、サイト内容の信頼性は別物として判断する必要があります。
Q2:個人ブログや静的なコーポレートサイトでも常時SSL化は必須ですか?
A2:必須です。個人情報フォームがないサイトであっても、ブラウザからの警告表示による離脱防止や、Google検索での評価維持、HTTP/2による表示速度向上の恩恵を受けるために、すべてのWebサイトで導入が標準となっています。
Q3:サイトをHTTPS化した後、古いHTTPリンクからのアクセスはどうなりますか?
A3:Webサーバー側で「301リダイレクト」の設定を行えば、過去のリンクやブックマークからアクセスしてきたユーザーも自動的にHTTPSページへと安全に誘導されます。
まとめ:安全なWeb利用とサイト運営のための必須指針
URLの先頭にある「http」と「https」の違いは、単なる表記の差異ではなく、通信データの秘匿性とWebサイトの社会的信頼を分ける核心的な要素です。
一般のインターネット利用者としては、個人情報やクレジットカード情報を入力する際、必ずHTTPS接続が確立されているか確認する習慣がトラブル回避の基本となります。また、Webサイトを運営・管理する立場であれば、常時SSL化の徹底はもちろんのこと、リダイレクト設定や混在コンテンツの解消まで抜かりなく整備し、訪問者に安全で快適な閲覧環境を提供し続けることが求められます。 (出典: http https 違い(Yahoo!ニュース))

テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。
