リスクマネジメントとは?危機管理との違いや実践手順・企業実例を解説
相次ぐ地政学リスクの高まりやサプライチェーンの混乱、生成AIの急速な普及に伴う情報漏洩など、ビジネスを取り巻く不確実性は一段と複雑さを増しています。こうした激動の環境下で、企業の存続と成長を左右する防壁として再評価されているのが「リスクマネジメント」の考え方です。
しかし現場では、「危機管理(クライシスマネジメント)と何が違うのか」「具体的な手順はどう進めればいいのか」という根本的な疑問を抱えるビジネスパーソンも少なくありません。本記事では、リスクマネジメントの基本概念から国際標準であるISO31000規格に基づく実践プロセス、さらには企業の最新事例までを体系的に紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:リスクマネジメントは「損失の未然防止とリターンの最大化」を目指す事前活動であり、発生後に対処する危機管理とは根本的に異なる。
- 要点2:国際規格ISO31000に基づく「リスク特定・分析・評価」からなるリスクアセスメントと「4類型の対応」が実践の軸となる。
- 要点3:コンプライアンス違反やサイバー攻撃への備えなど、日常業務への組み込みとPDCAの継続が企業の持続的成長を決定づける。
【基礎知識】リスクマネジメントとは?危機管理やBCPとの決定的な違い
リスクマネジメント(Risk Management)とは、組織の目標達成を阻害する可能性のある「あらゆる不確実性(リスク)」を事前に洗い出し、適切な対策を講じる一連の管理プロセスを指します。ここでいうリスクとは、単なる事故や損失などのマイナス要因だけでなく、事業機会の損失といった広範な不確実性を含みます。
混同されやすい言葉に「危機管理(クライシスマネジメント)」と「BCP(事業継続計画)」がありますが、その目的とタイムラインには明確な線引きが存在します。
【リスクマネジメントと周辺概念の決定的な違い】
・リスクマネジメント(事前予防):日常的にリスクを予見・評価し、発生確率を下げたり影響を抑えたりするための活動。
・危機管理/クライシスマネジメント(事後対応):不祥事や自然災害など、重大インシデントが実際に「発生した後」に被害を最小限へ食い止める緊急対応。
・BCP(事業継続計画):大地震や感染症流行などの非常事態において、重要業務を中断させない、または早期復旧させるための具体的な行動計画。
平時からリスクの芽を摘むリスクマネジメントが機能していればこそ、有事の危機管理やBCPが本来の威力を発揮します。
【国際標準】ISO31000規格に学ぶリスクマネジメントの基本構造
リスクマネジメントを組織に定着させる上で世界共通の羅針盤となっているのが、国際標準化機構が策定したISO31000規格です。
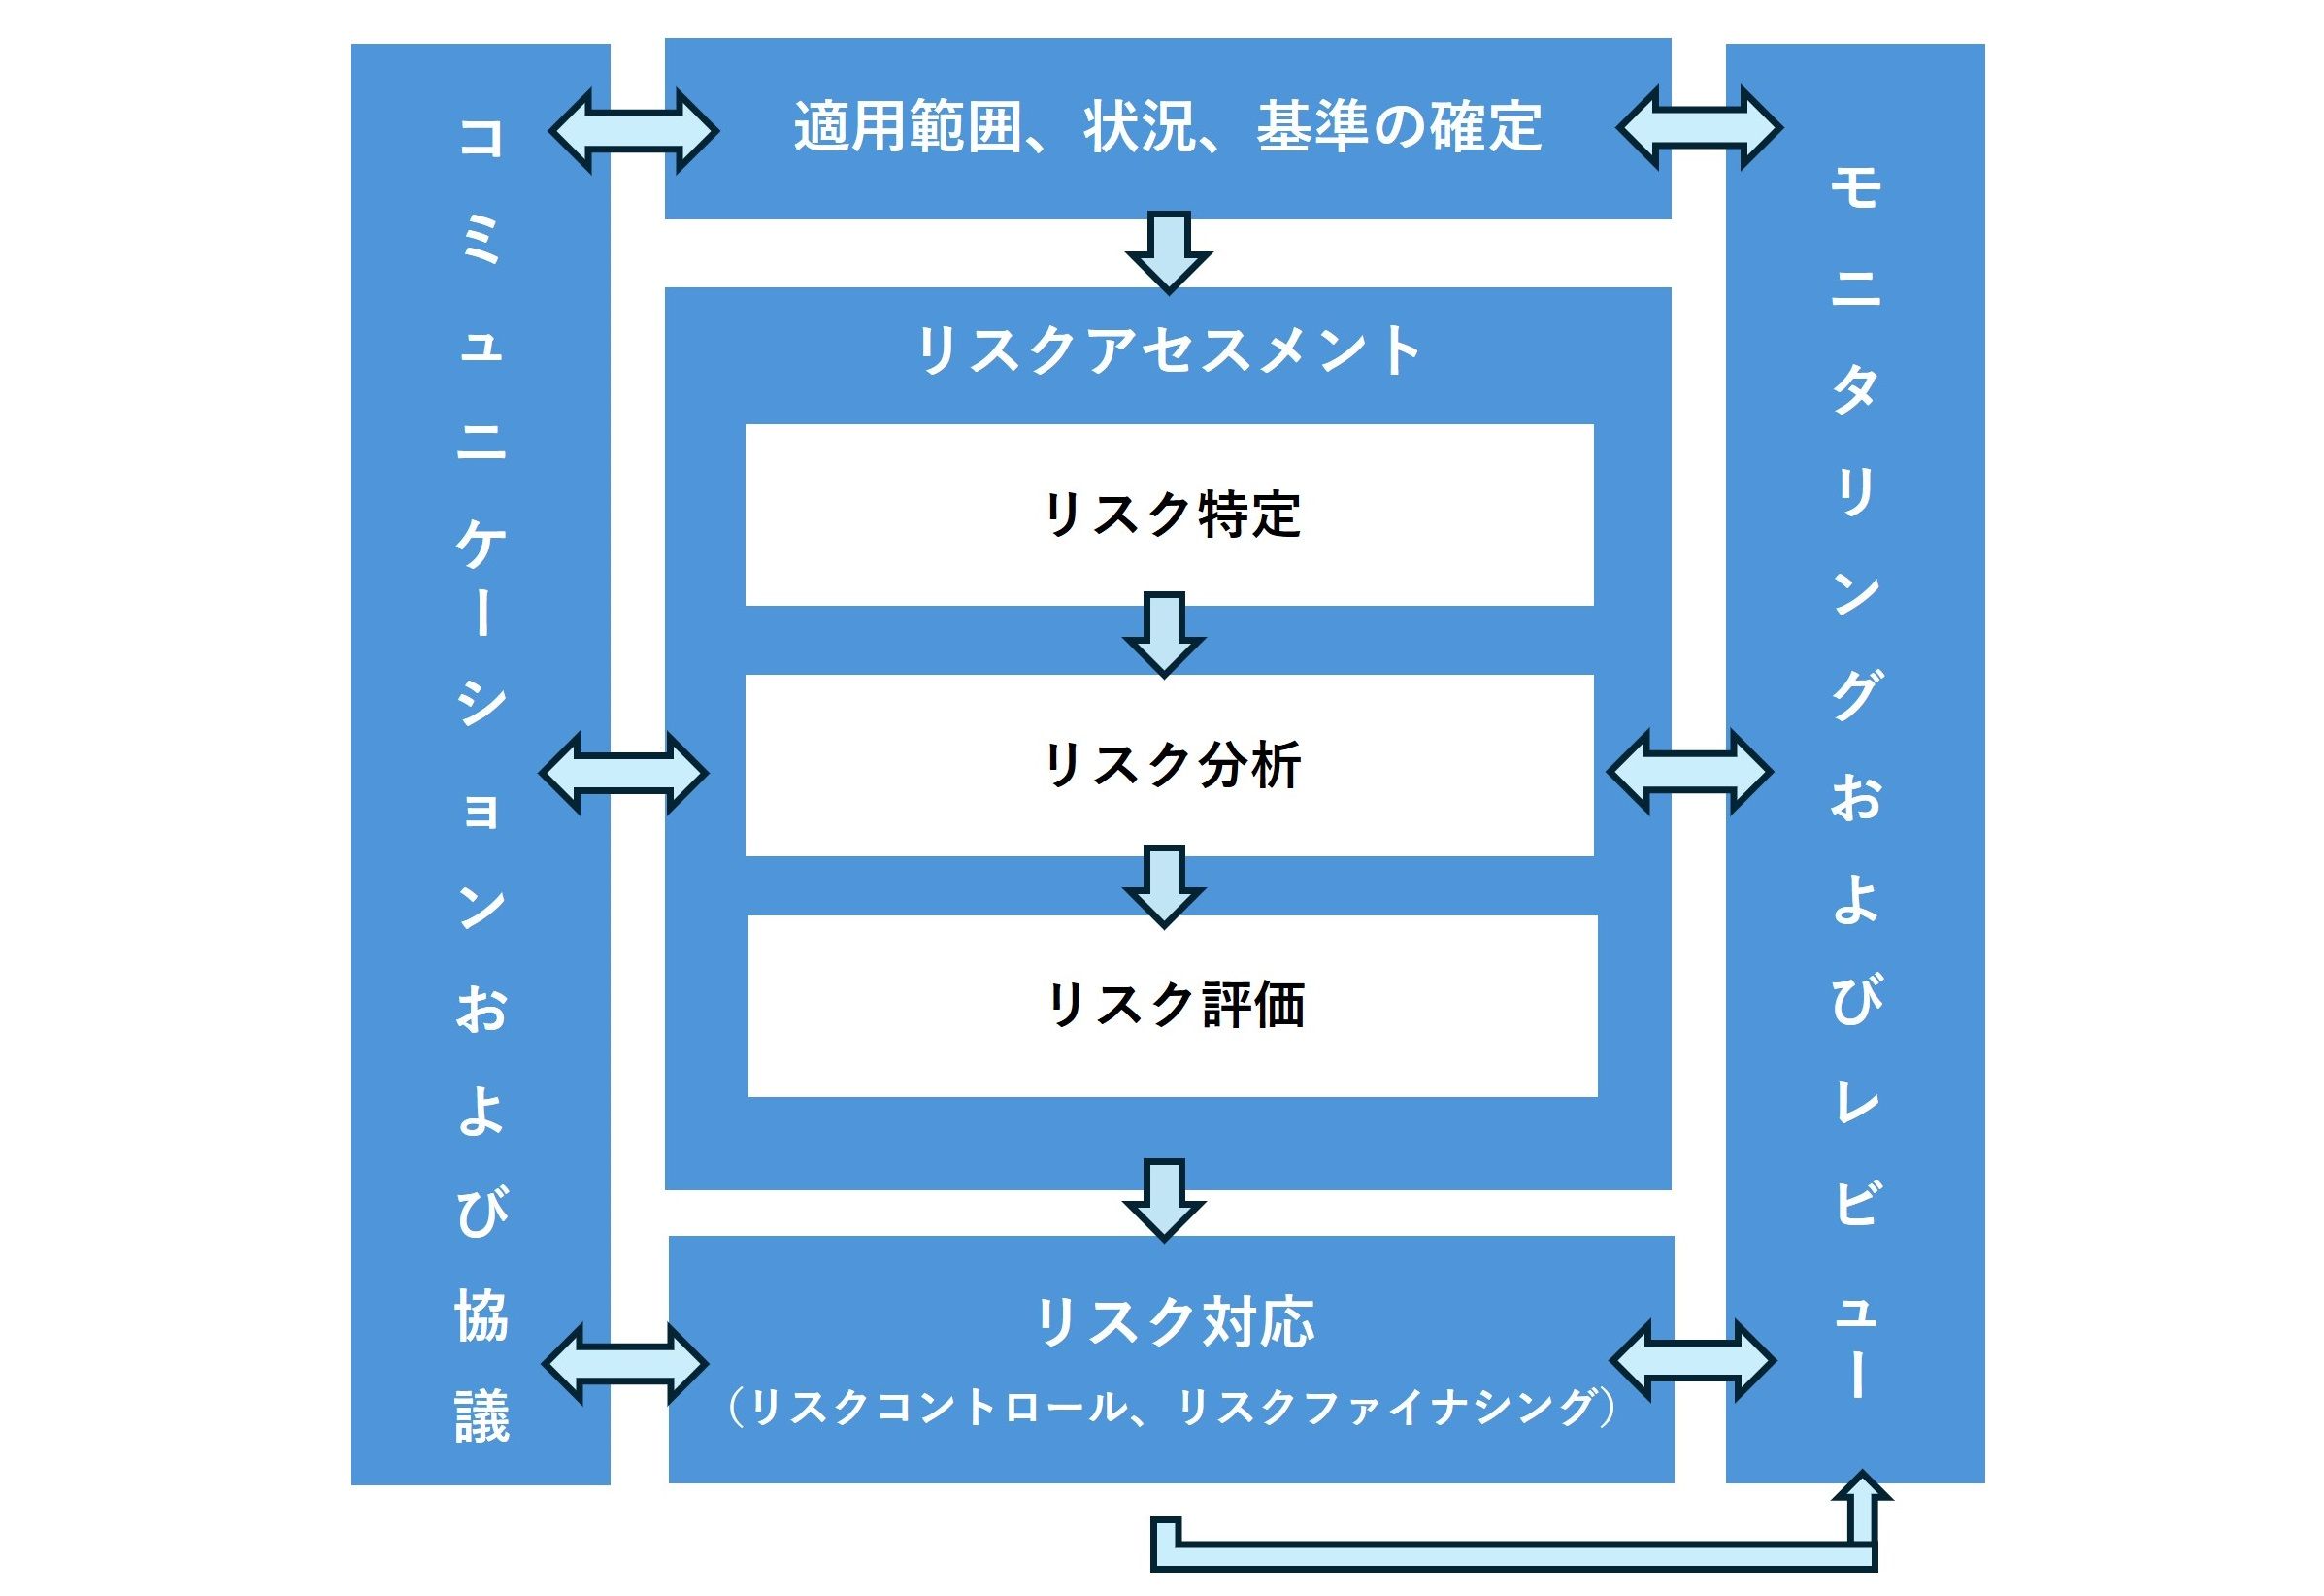
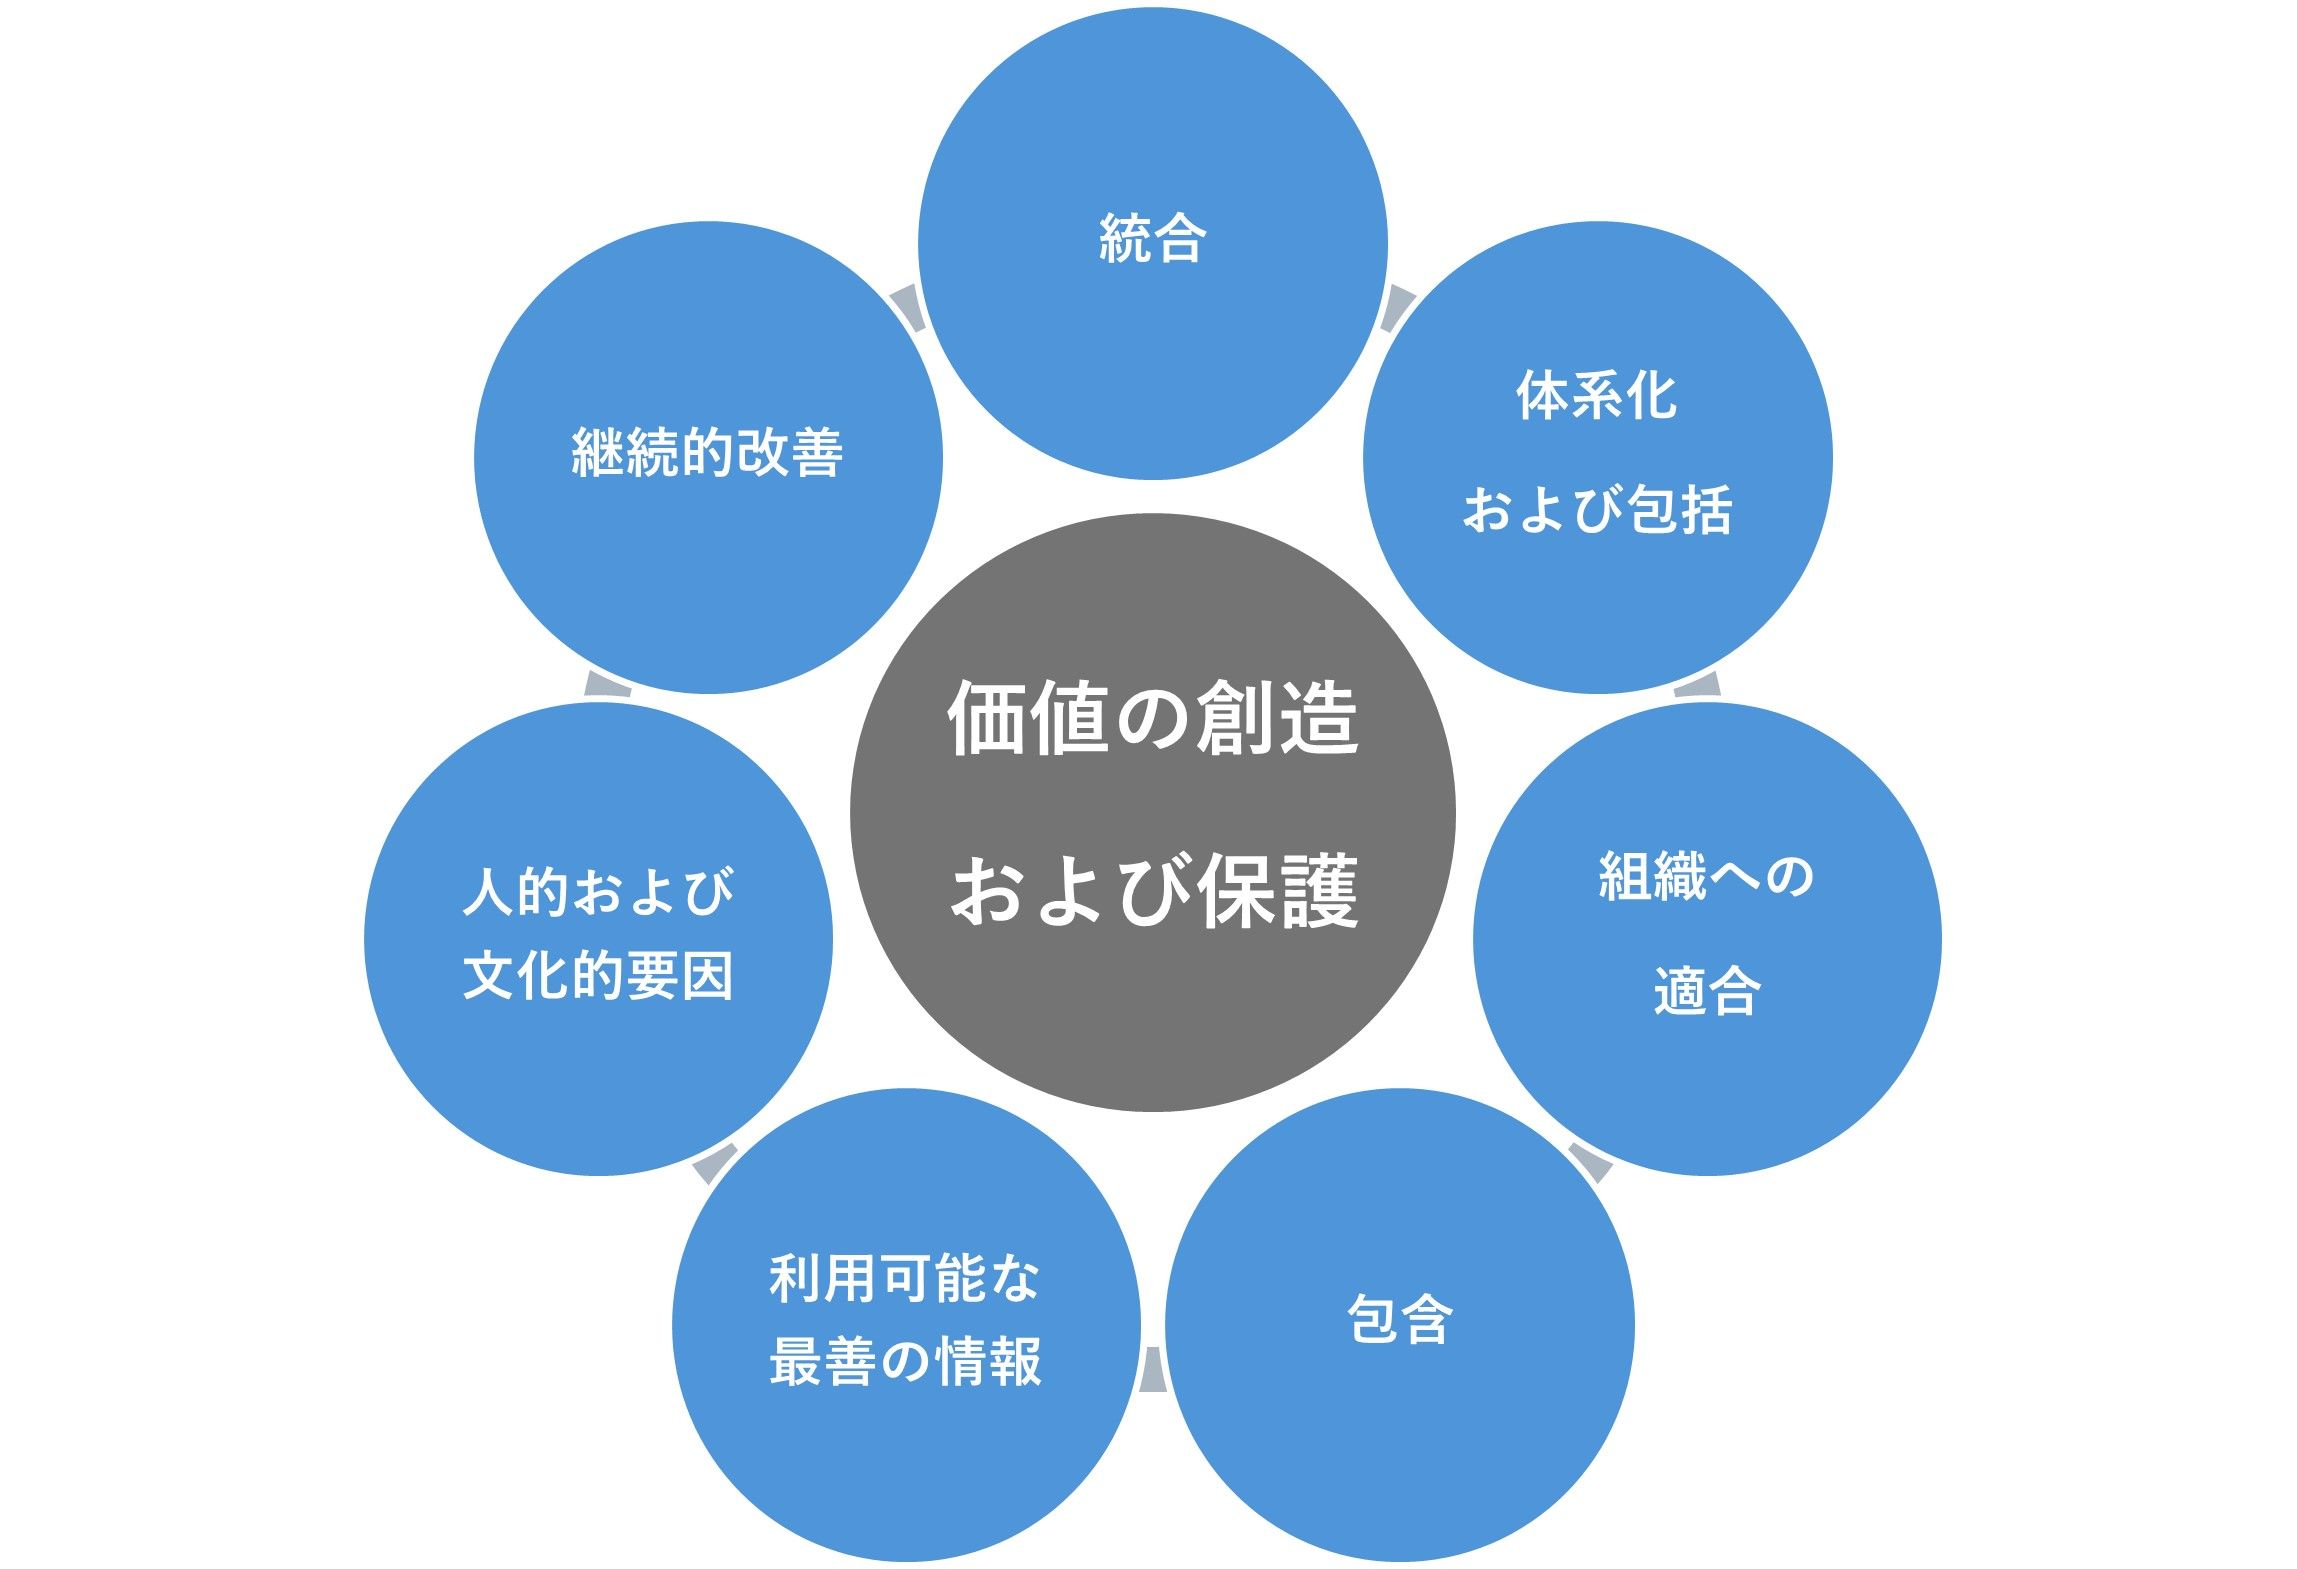
ISO31000では、リスクマネジメントを単なる「チェックリストの消化」ではなく、企業の意思決定や経営戦略そのものに統合すべき枠組みとして定義しています。基本構造は大きく分けて「原則」「フレームワーク」「プロセス」の3要素で成り立っており、経営層のコミットメントから現場への浸透までを一本の線で結ぶ設計が特徴です。
単なる法令遵守(コンプライアンス)にとどまらず、価値を創造・保護するための仕組みとして組織文化に根付かせることが、国際標準が求める本質といえます。
【実践手順】失敗しないリスクマネジメントの4つのステップ
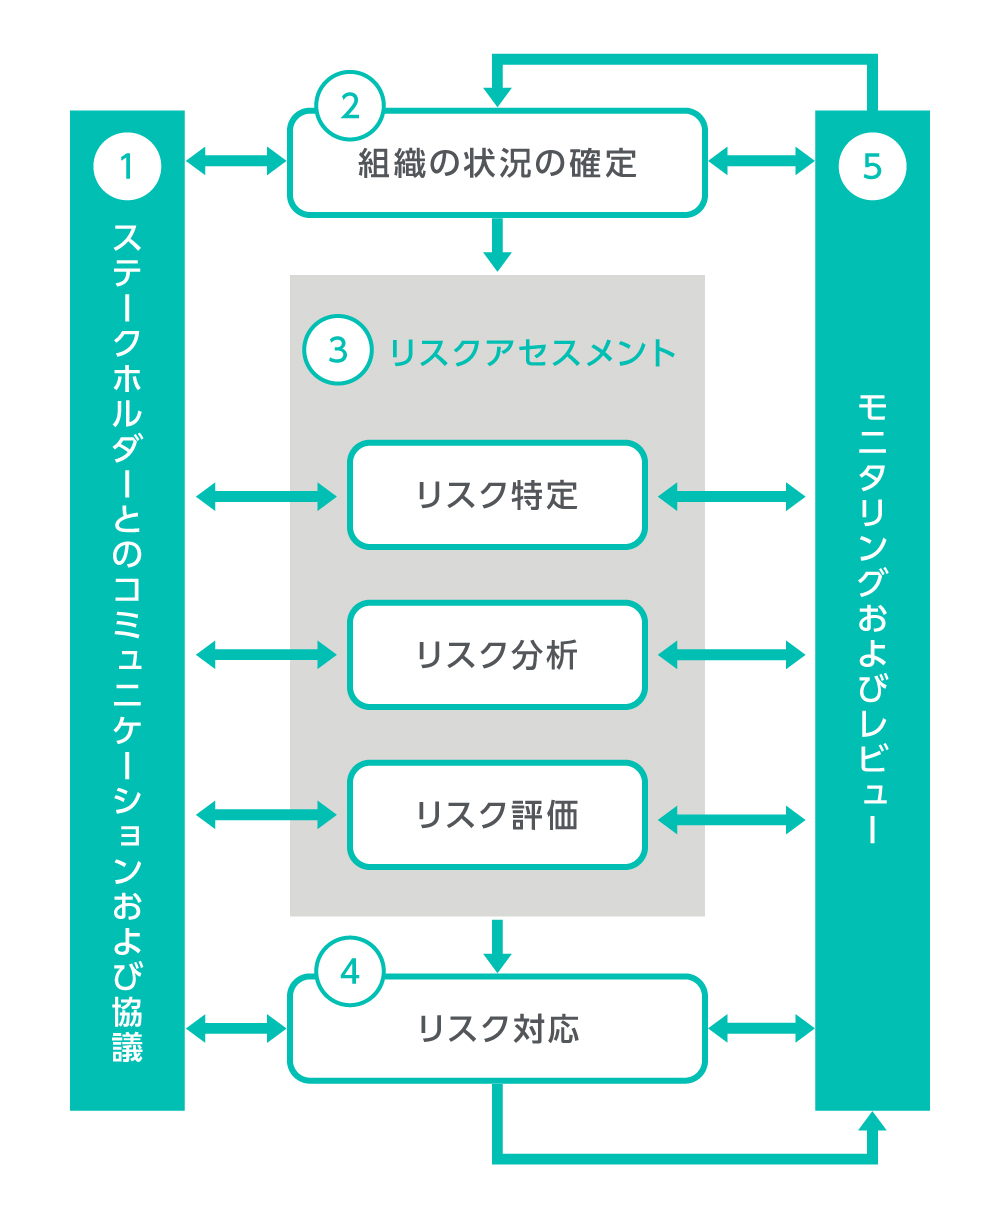
現場でリスクマネジメントを形骸化させずに運用するには、標準化された手順に沿って進めることが鉄則です。中核となる「リスクアセスメント」を中心に、4つのステップで進行します。
ステップ1:リスク特定
業務プロセス、財務、ITシステム、労務環境など、事業活動に潜む危険因子を網羅的に洗い出します。過去のインシデント履歴の分析だけでなく、現場ヒアリングやブレインストーミングを通じて潜在的な課題を可視化します。
ステップ2:リスク分析
特定したリスクについて、「発生頻度(可能性)」と「発生時の影響度(損失規模)」の2軸から定性的・定量的に測定します。
ステップ3:リスク評価
分析結果を基にリスクマップを作成し、自社が許容できるリスク水準(リスクアペタイト)と照らし合わせて優先順位を決定します。ここまでの1〜3の工程を総称してリスクアセスメントと呼びます。
ステップ4:リスク対応とモニタリング
優先度に応じて後述する対応策を実行し、その効果を定期的に測定・改善(モニタリング&レビュー)します。
【対策の肝】リスク対応の4類型「回避・低減・移転・保有」の使い分け
リスクの優先順位が決まった後、どのような手を打つべきかはリスク対応の4類型に分類して判断します。すべてのリスクをゼロにすることは現実的ではないため、影響度と発生頻度に応じた適切な割り振りが肝要です。
1. リスク回避
影響度・発生頻度ともに極めて高いリスク要因そのものを排除する手法です。危険度の高い新規事業からの撤退や、安全基準を満たせない特定地域への進出中止などがこれに該当します。
2. リスク低減(軽減)
発生確率や損害規模を小さくするための予防措置を講じます。システムの多重化、二要素認証の導入、社員向けのセキュリティ研修や作業マニュアルの刷新など、最も多くの場面で採用される対策です。
3. リスク移転(共有)
発生頻度は低いものの、万が一発生した場合の損失が甚大なリスクを第三者に肩代わりさせる手法です。損害保険・賠償責任保険への加入や、専門業務のアウトソーシング時の契約条項設定などが代表例です。
4. リスク保有(受容)
影響度・発生頻度ともに軽微であり、対策コストの方が高くつく場合に、発生した損失を自社で引き受けると判断することです。一定額以下の備品破損や、許容範囲内の軽微な貸倒引当金の設定などが挙げられます。
【具体例で学ぶ】企業のリスクマネジメント事例とコンプライアンス
座学だけでは見えにくいリスクマネジメントの実像を、実際のビジネスシーンにおけるリスクマネジメント具体例から確認します。
製造業A社のサプライチェーン強靭化事例
特定部品の調達先が単一地域に集中していたA社は、地政学リスクおよび自然災害リスクを「分析・評価」した結果、サプライチェーン寸断の影響度が許容限度を超えていると判断。調達先を国内外3拠点に分散させる「リスク低減」策を講じました。その結果、その後の局地的な工場停止トラブル時も、他拠点からの代替供給により操業停止を回避しました。
IT企業B社のコンプライアンス・情報漏洩対策
リモートワークの常態化に伴い、B社では従業員のシャドーIT利用による情報漏洩リスクが高まりました。同社は生成AI利用ガイドラインの制定と端末監視ツールの導入(低減)、さらにサイバー保険の増額(移転)を同時に実施。コンプライアンスリスクへの即応体制を整えたことで、顧客企業からの信用スコア向上にも寄与しました。
【リスクマネジメントとは】に関するよくある質問(FAQ)
Q1:リスクマネジメントは中小企業や個人事業主でも必要ですか?
A1:規模を問わず不可欠です。むしろ経営資源が限られる中小企業ほど、たった一度の情報漏洩や主要取引先の倒産が致命傷になり得ます。まずは資金繰りリスクや重要データのバックアップといった身近な特定作業から小さく始めることが推奨されます。
Q2:リスクアセスメントシートはどのように作ればいいですか?
A2:縦軸に「影響度(1〜5)」、横軸に「発生可能性(1〜5)」をとった5×5のマトリクスを作成し、洗い出したリスクをプロットしていく方法が一般的です。スコアが高い上位グループから優先的に予算と人員を配分します。
Q3:現場社員がリスクを隠蔽してしまうのを防ぐにはどうすればよいですか?
A3:心理的安全性の確保と報告プロセスの簡素化が不可欠です。リスクやヒヤリハットを早期に報告した社員を評価する仕組みを整え、「問題の早期発見=組織への貢献」という共通認識を醸成することが有効です。
まとめ:激動の時代を乗り切る攻めと守りのリスクマネジメント
リスクマネジメントの本質は、単にミスや事故を恐れて守りを固めることではありません。事業に潜む不確実性の輪郭を正確に捉え、どこまでのリスクを取るべきかを見極める「意思決定の精度向上」こそが真の目的です。
ISO31000のプロセスを軸に、特定・分析・評価からなるリスクアセスメントを定期的に回し、適切な対応を選択する――この愚直なサイクルの確立が、不透明な事業環境下で競合に差をつける最大の武器となります。 (出典: リスク マネジメント と は(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
