【2026年最新】トロイの木馬とは?ウイルスとの違いと感染サイン・駆除策
パソコンやスマートフォンを普段通りに使っている最中、突如として画面に警告が表示されたり、動作が急激に重くなったりした経験はないでしょうか。一見すると無害な画像ファイルや便利なアプリの姿を装い、裏でユーザーの機密情報を盗み出す凶悪なサイバー攻撃が「トロイの木馬」です。
2026年現在、AI技術を悪用した巧妙ななりすましメールや偽の業務ツール配布など、その手口は一段と巧妙化しています。本記事では、一般的なコンピュータウイルスとの決定的な違いから、感染時に見られる危険な兆候、万が一感染してしまった際の具体的な駆除手順までを徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:トロイの木馬は自己増殖せず、安全なファイルや正規アプリを偽装してユーザー自身に実行させる不正プログラム。
- 要点2:感染するとバックドア作成やスパイウェア活動により、遠隔操作や個人情報流出、金銭被害に直結する。
- 要点3:画面が消えない偽警告には慌てずに対処し、信頼できるセキュリティソフトと適切な初期化手順で被害を最小限に食い止める。
【基礎知識】トロイの木馬とは?ギリシャ神話の由来と巧妙な仕組み
トロイの木馬という名称は、古代のギリシャ神話「トロイア戦争」に登場する伝説的な木馬の計略に由来しています。難攻不落の要塞都市トロイに対し、敵軍が巨大な木馬を贈り物に見せかけて城内に運び込ませ、夜間に木馬の中から現れた兵士たちが城門を開けて内部から陥落させたエピソードをモチーフにしています。
IT分野におけるトロイの木馬も、この神話と全く同じ仕組みで動きます。攻撃者は、画像ファイル、文書ファイル、無料のユーティリティソフト、あるいは正規アプリのアップデート通知などに不正なコードを仕込みます。ユーザーが「これは安全なファイルだ」と信じてみずからダウンロードやインストールを実行した瞬間、水面下で悪意ある動作を開始します。
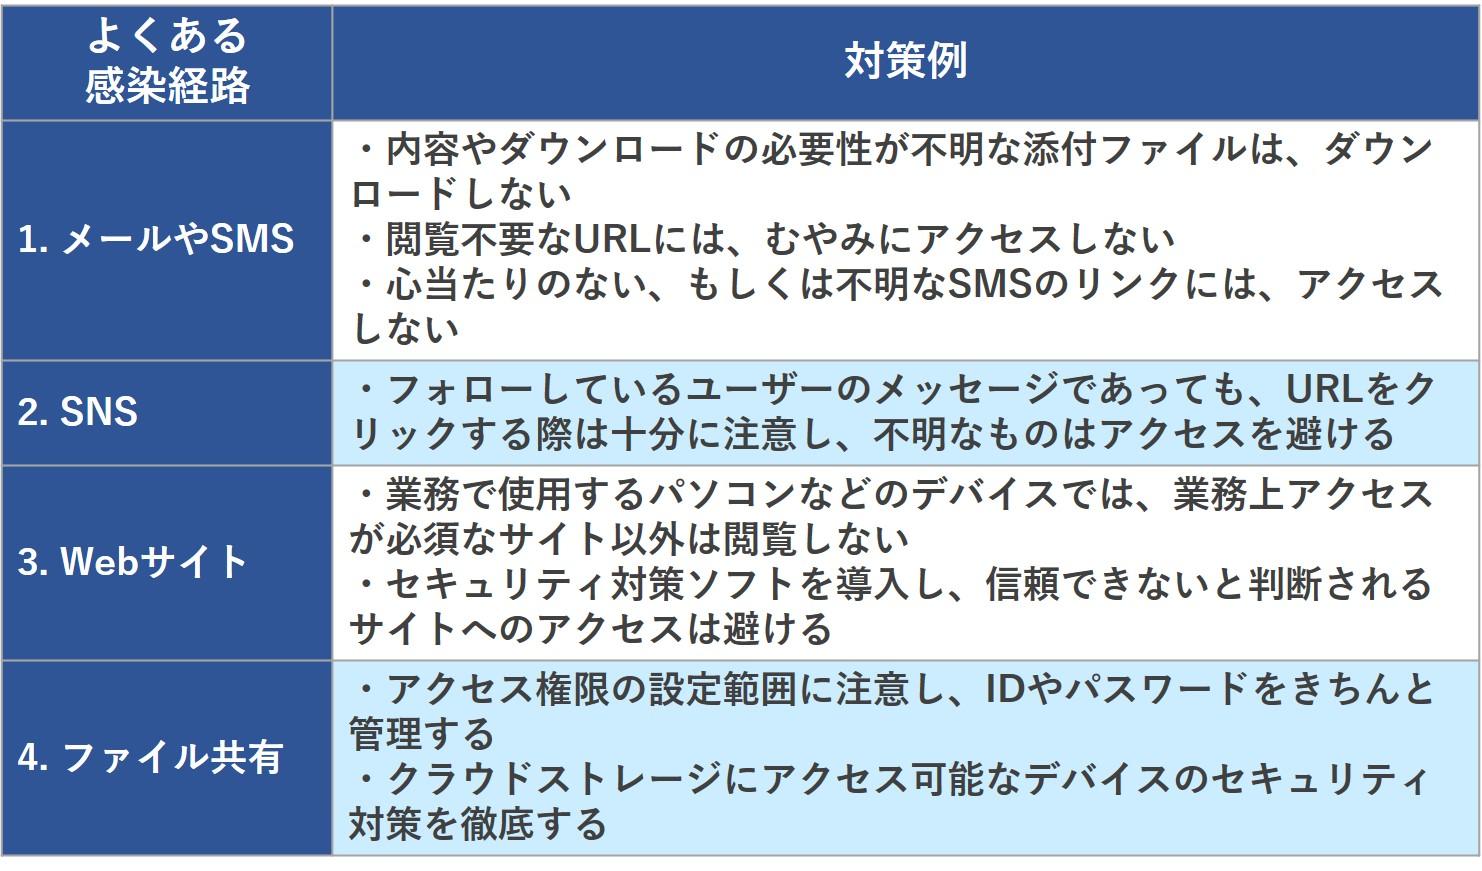
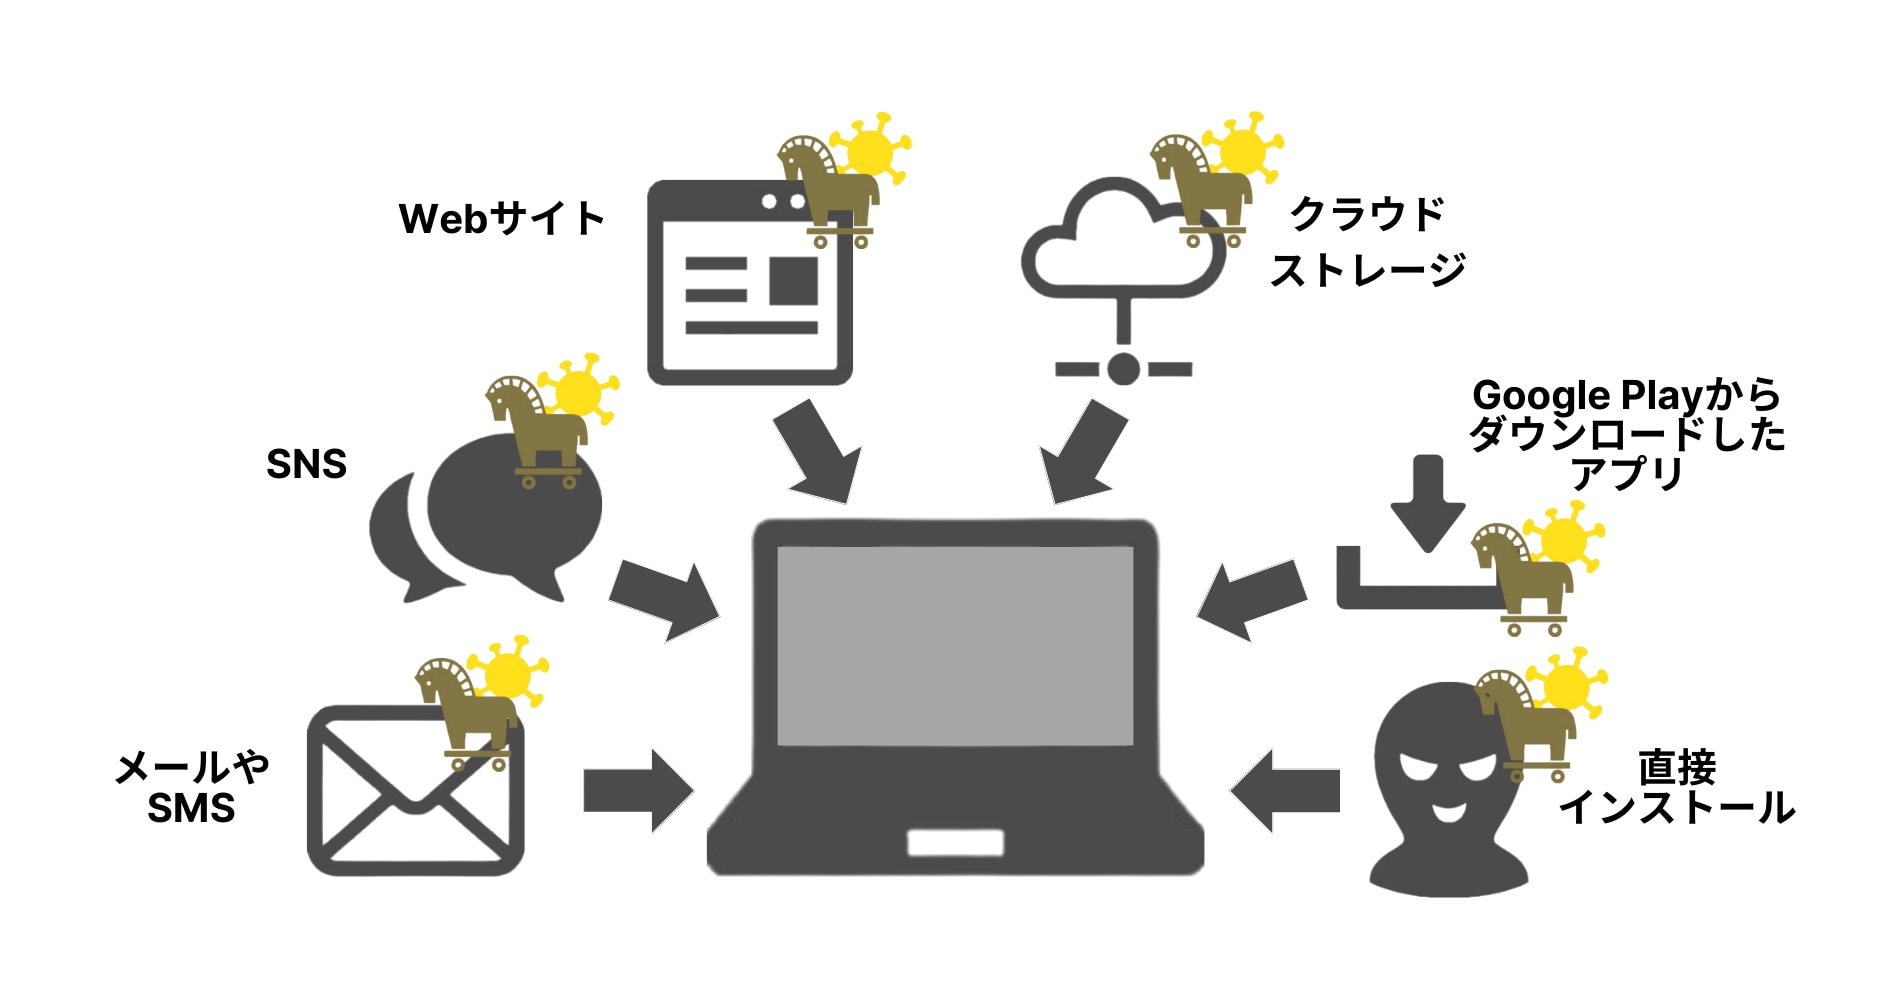
主な感染経路としては、実在する取引先や有名企業を装った標的型メールの添付ファイル、SNSのダイレクトメッセージに貼られた短縮URL、非公式アプリストアで配布されている海賊版アプリなどが挙げられます。ユーザーを騙して自発的に実行させるというソーシャルエンジニアリングの手口を巧みに組み合わせている点が、この脅威の最大の特徴です。
【決定的な違い】マルウェアの種類一覧とウイルス・ワーム・ランサムウェアとの比較
悪意ある不正プログラム全般を指す総称を「マルウェア」と呼びます。トロイの木馬はそのマルウェアの一種ですが、他の脅威とは明確な違いがあります。
混同されやすい代表的なマルウェアの分類と特徴を整理すると、以下のようになります。
■ マルウェアの種類一覧と特徴の比較
- トロイの木馬:無害なファイルを偽装して侵入。自己増殖機能を持たないが、単独で動作しバックドア設置や情報窃盗を行う。
- コンピュータウイルス:既存の正常なプログラムファイルに寄生し、宿主を書き換えて増殖・破壊活動を行う。
- ワーム:他のファイルに寄生せず単独で存在し、ネットワーク経由で他の端末へ自力で爆発的に自己増殖・拡散する。
- ランサムウェア:端末内のデータを勝手に暗号化してアクセス不能にし、復旧と引き換えに身代金を要求する。
- スパイウェア:端末内の閲覧履歴、キーボード入力履歴、パスワードなどを密かに収集して外部送信する。
ウイルスやワームが「自らを複製して勝手に広がる」のに対し、トロイの木馬は「自己増殖は行わず、無害を装ってユーザー自身の手で招き入れさせる」という決定的な違いが存在します。
【危険信号】感染時に現れる典型的な症状とスマホ・PCの感染確認サイン
トロイの木馬は長期間にわたって潜伏活動を続けるケースが多いため、初期段階では異常に気づきにくい傾向があります。しかし、内部で悪意ある通信が行われている場合、端末にはいくつかの危険なサインが現れます。
パソコン(Windows / Mac)で起きる典型症状:
- 操作していないにもかかわらずCPU使用率やメモリ使用率が常に高止まりし、ファンが異常に回転する
- 身に覚えのない新規ユーザーアカウントが作成されている、あるいはパスワードが勝手に変更される
- ブラウザのホームページ設定や検索エンジンが、見知らぬ海外サイトに書き換えられている
- セキュリティソフトが無効化され、再起動しても有効にできない
スマートフォン(iPhone / Android)での感染確認ポイント:
- インストールした記憶のない怪しげなアイコンやアプリが存在する
- 普段と比べてデータ通信量が異常に急増している
- 端末本体が常に熱を持ち、バッテリーの減りが極端に早くなる
- 知人から「あなたのアドレスや電話番号からスパムSMSや不審なメッセージが届いた」と連絡が入る
特にAndroid端末では、公式ストア外からダウンロードした「野良アプリ(APKファイル)」を経由した不正侵入が目立ちます。一方、iPhoneでも不正な構成プロファイルのインストールやカレンダー連携を悪用した手口が確認されており、OSを問わず警戒を怠ることはできません。
【注意】「画面が消えない偽警告」の手口と代表的な被害事例・個人情報流出の実態
ウェブサイトを閲覧中に、突如「あなたのPCはトロイの木馬に感染しています!」「直ちに記載のサポート番号へ電話してください」という音声や大音量の警告音が鳴り響き、画面が閉じられなくなるトラブルが多発しています。
これは「サポート詐欺(偽警告)」と呼ばれる手口であり、大半のケースでは実際にトロイの木馬へ感染しているわけではありません。ブラウザを全画面表示にして閉じにくくし、ユーザーをパニックに陥れて偽のサポート窓口に電話をかけさせ、遠隔操作ソフトを導入させて高額な金銭を騙し取る詐欺です。この場合は、キーボードの「Esc」キー長押しやタスクマネージャーからのブラウザ強制終了で対処できます。
一方で、本物のトロイの木馬が静かに侵入した場合の被害は極めて深刻です。
過去の大規模な被害事例と手口:
- Emotet(エモテット):過去のメールやり取りを引用して巧妙に返信を装い、WordやExcelのマクロ経由で感染。社内ネットワーク全体に不正プログラムをばら撒き、機密情報を大規模に外部流出させた。
- ネットバンキング不正送金マルウェア:正規の銀行サイトへのアクセス時に偽の入力フォームを差し込み、ID・パスワード・ワンタイムパスワードをリアルタイムで盗み出して預金を不正送金。
- RAT(リモートアクセスツール)による遠隔操作:端末に侵入してWebカメラやマイクを勝手に起動し、盗撮・盗聴を行って得たプライベート情報を元に恐喝を行う被害。
【完全対処法】感染が疑われるときの駆除方法とバックドア・遠隔操作への備え
もし端末の挙動がおかしく、トロイの木馬への感染が強く疑われる場合は、被害の拡大を防ぐために迅速な一次対応が求められます。
ステップ1:即座にネットワークから切断する
有線LANケーブルを抜き、Wi-Fi接続をオフにします。外部の攻撃者サーバー(C&Cサーバー)との通信を遮断し、情報の流出や遠隔操作によるバックドアの追加設置を物理的に防ぎます。
ステップ2:セーフモードでのフルスキャンと隔離
端末を「セーフモード(最小限のシステムのみで起動するモード)」で立ち上げ、信頼できるセキュリティソフトを使って完全スキャン(フルスキャン)を実行します。検出された悪意あるファイルは即座に隔離または削除します。
ステップ3:不正な常駐プロセスと不審なアプリの削除
タスクマネージャーやアクティビティモニタを開き、見慣れないプロセスや怪しいスタートアップ登録を手動で停止・削除します。スマートフォンであれば、設定画面のアプリ一覧から身に覚えのないアプリをアンインストールします。
ステップ4:重要アカウントのパスワード一括変更
トロイの木馬にスパイウェア機能が含まれていた場合、キーボード入力履歴(キーロガー)経由で各種パスワードが漏洩している危険があります。感染していない別の安全な端末から、オンラインバンク、主要メール、SNS、クラウドサービスのパスワードをすべて変更し、多要素認証(2FA)を有効化します。
ステップ5:完全な安心を得るための端末初期化(リカバリ)
高度なトロイの木馬は、システムの深部やレジストリに痕跡を隠蔽し、一般的なスキャンをすり抜ける場合があります。機密性の高いデータを扱う端末や完全な復旧を目指す場合は、必要なデータのみをバックアップした上で、OSの初期化(工場出荷状態へのリセット)を行うのが最も確実な手段です。
【鉄壁の防御】被害を未然に防ぐセキュリティソフトの選び方と予防対策
トロイの木馬は一度侵入を許してしまうと被害の特定が難しいため、入口対策による「侵入の未然防止」が最大の防壁となります。
実践すべき5つのセキュリティ原則:
- OSとソフトウェアを常に最新の状態に保つ:OSの自動アップデートを有効にし、脆弱性(セキュリティホール)を塞ぎます。
- 多層防御を備えたセキュリティソフトを導入する:未知の脅威をパターンファイルだけでなく挙動から検知する「振る舞い検知機能」や「リアルタイムWeb保護機能」を持つ製品を選びます。
- 出所不明なファイルやリンクを安易に開かない:知人からのメッセージであっても、文面が不自然な添付ファイルやURLは開かず、別の連絡手段で本人確認を行います。
- アプリは必ず公式ストアからのみ入手する:App StoreやGoogle Playなどの公式ストアを利用し、野良アプリのインストールは避けます。
- 定期的なバックアップを外部メディアに確保する:万が一の初期化に備え、ネットワークから切り離された外付けストレージや安全なクラウドへ重要データを定期退避させておきます。
【トロイの木馬とは】に関するよくある質問(FAQ)
Q1:スマホ(iPhone)でもトロイの木馬に感染することはありますか?
A1:iPhoneはOSのサンドボックス構造により比較的強固ですが、絶対に感染しないわけではありません。脱獄(ジェイルブレイク)した端末はもちろん、不正な構成プロファイルのインストールを誘導されたり、悪質なフィッシングサイトを経由したりして不正なプロファイルを取り込まれるケースがあります。常にiOSを最新版に保ち、不審なプロファイルのインストール要求は拒否してください。
Q2:画面に「トロイの木馬に感染しました」と出たのですが、本物ですか?
A2:Web閲覧中に派手な音や画面の点滅とともに表示される警告の多くは、ユーザーを脅して偽のサポート窓口へ電話させようとする「サポート詐欺」です。画面に記載された電話番号には絶対に連絡せず、ブラウザを強制終了してください。本物のトロイの木馬は、ユーザーに気づかれないよう無音・無通知で潜伏するのが通例です。
Q3:無料のセキュリティソフトでもトロイの木馬を防げますか?
A3:基本的な既知のマルウェア検知は無料ソフトでも可能ですが、最新の亜種やゼロデイ攻撃、巧妙なフィッシングサイトのブロックなどには限界があります。未知の脅威を検知する振る舞い監視や、ネットバンキング保護機能が備わった実績ある有料セキュリティソフトの導入を推奨します。
まとめ:手口の高度化に備える2026年のデジタルセキュリティ
トロイの木馬は、どれほどシステムが強固であっても「人間の心理的な隙」を突いて侵入を試みます。便利なツールや緊急の連絡を装って近づいてくるため、少しでも違和感を覚えたら立ち止まる警戒心が欠かせません。
基本的な予防原則を守り、定期的なアップデートと適切なセキュリティツールの活用を徹底することで、侵入のリスクは大幅に低減できます。自身の端末と貴重な個人情報を守るため、日頃のセキュリティ設定と利用習慣を見直しておきましょう。 (出典: トロイ の 木馬 と は(Yahoo!ニュース))

SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。
