シングルサインオンの罠と真実|便利の裏に潜むリスクを徹底解説
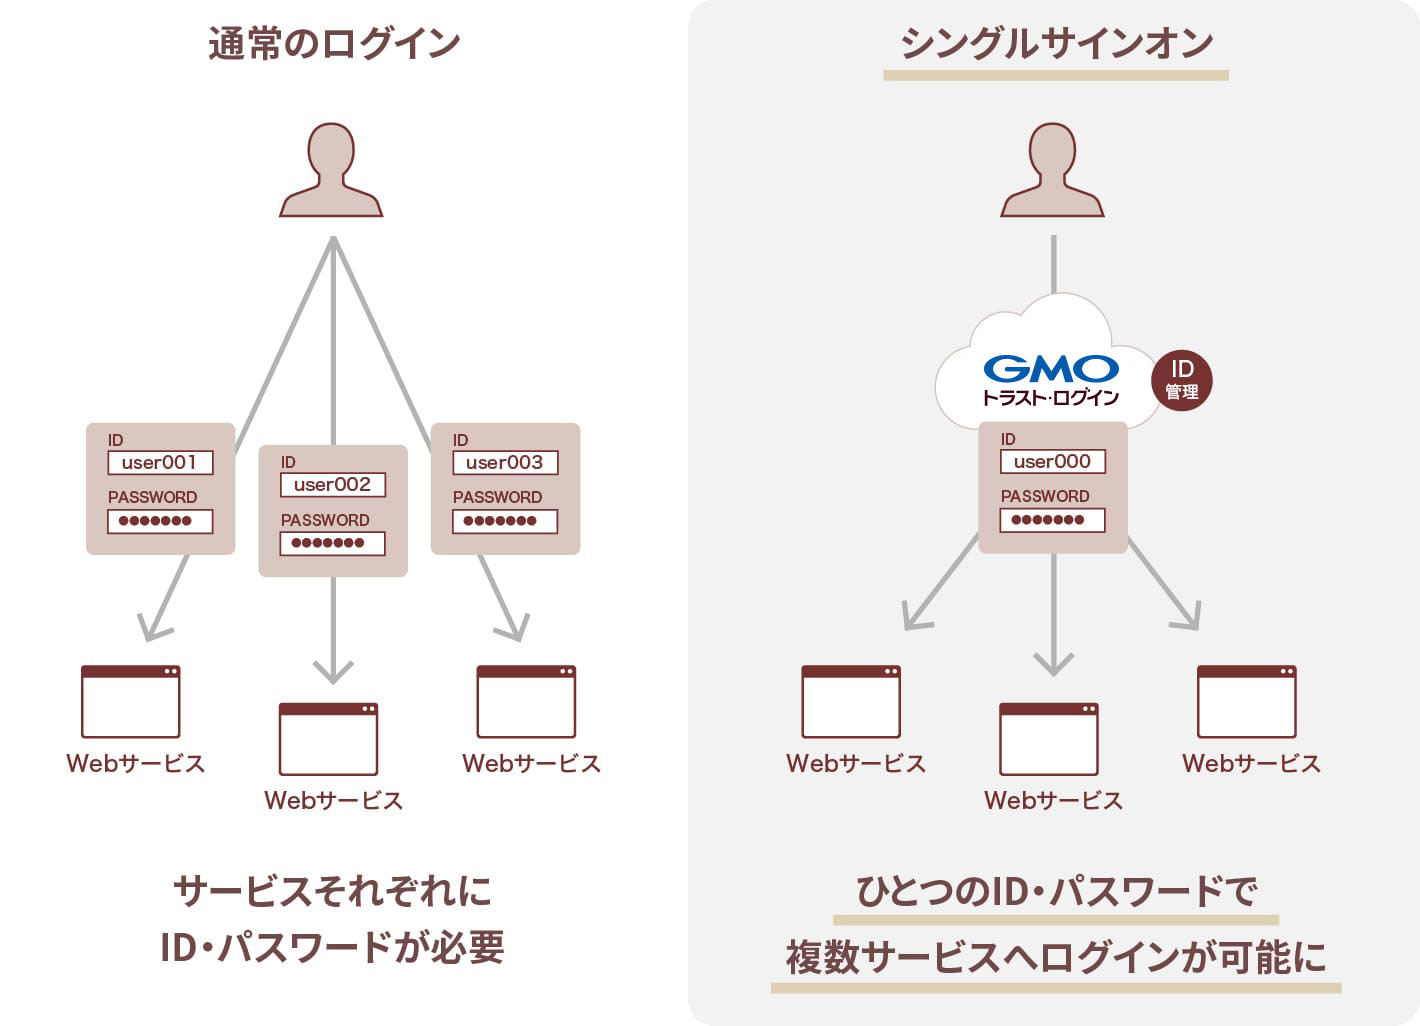
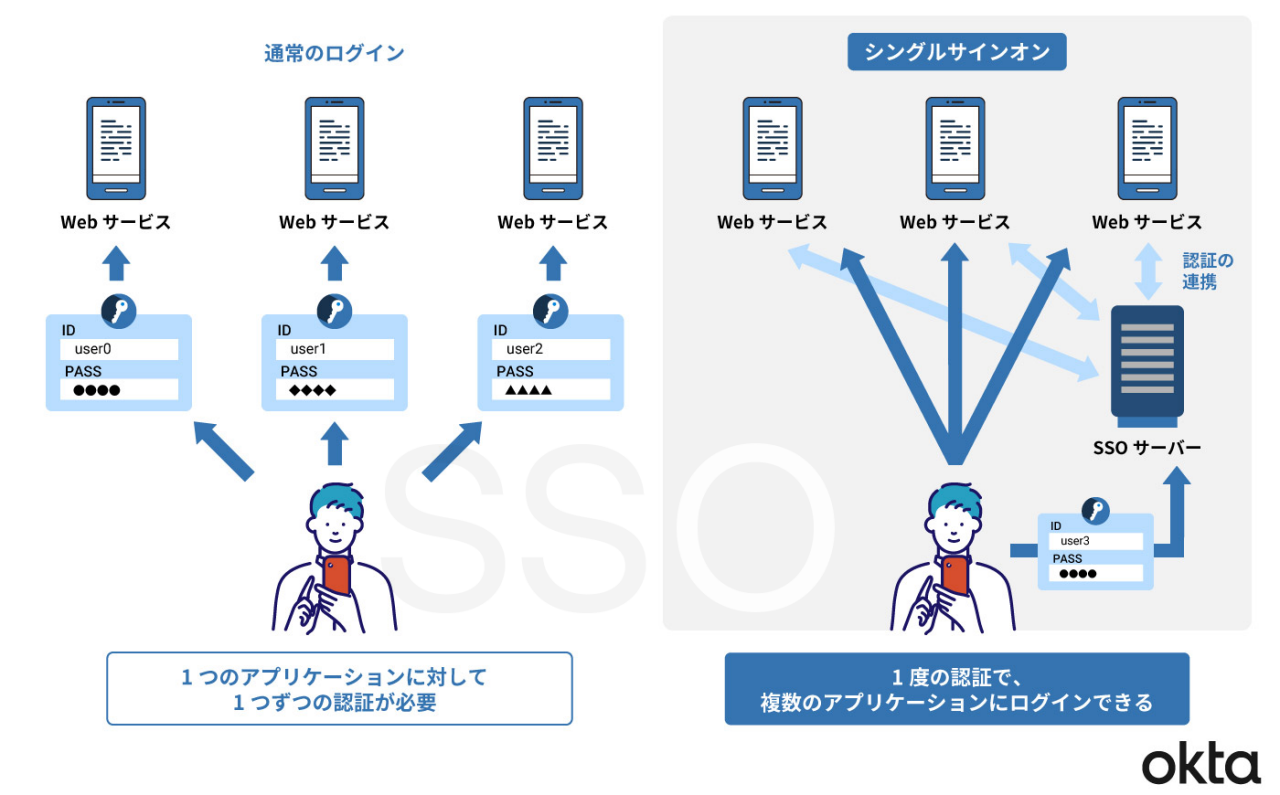
クラウドサービスの利用が業務インフラとして完全に定着した現在、1人のビジネスパーソンが日常的に利用するSaaSは平均で十数個を超えています。毎日のように繰り返されるID・パスワードの入力や、頻繁なパスワード変更要求に頭を抱える現場は少なくありません。そこで導入が加速しているのが、一度のログインで複数のクラウドサービスや社内システムへシームレスにアクセスできる「シングルサインオン(SSO)」です。
しかし、業務効率を劇的に高める特効薬に見える一方で、情シスの現場からは「SSOは危険」「かえってセキュリティインシデントのリスクが高まる」といった警戒の声も聞かれます。認証基盤の一元化がもたらす本当のメリットと、見落とされがちな構造的リスクについて、2026年現在の最新動向を踏まえて詳しく解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:シングルサインオン(SSO)はパスワード管理の煩雑さを解消し業務効率を最大化するが、親アカウント突破で全滅する「単一障害点」のリスクを孕む。
- 要点2:SAMLやOpenID Connectによる強固な認証連携に加え、多要素認証(MFA)とゼロトラスト思想の併用が安全運用の絶対条件。
- 要点3:自社の既存環境(Active Directory等)や予算規模に合わせたIDaaS選定と段階的なアクセス権限設計が導入成功の鍵を握る。
【基礎からわかる】シングルサインオンの仕組みと主要なSSO認証方式
シングルサインオンの仕組みは、ユーザーと利用先サービス(サービスプロバイダー:SP)の間に「認証を一手に引き受ける専門のサーバー(アイデンティティプロバイダー:IdP)」を介在させることで成り立っています。ユーザーはIdPに対して一度だけ認証を行えば、IdPが各サービスに対して「このユーザーは身元確認済みである」という暗号化された信頼証明を発行するため、サービスごとにパスワードを打ち込む手間が省けます。
現在、業務システムで採用されている主なSSO認証方式には、以下のような規格や手法が存在します。
エンタープライズ領域で主流となっているのがSAML認証連携(Security Assertion Markup Language)です。XMLベースの標準規格で、クラウドサービスと認証基盤の間で安全に認証情報をやり取りします。SalesforceやGoogle Workspaceをはじめとする主要BtoB SaaSの多くがSAMLに対応しています。
一方、Webアプリやモバイルアプリを中心に普及が進むのがOpenIDConnectプロトコル(OIDC)です。JSON Web Token(JWT)を用いた軽量な設計が特徴で、モダンなクラウドネイティブ環境との親和性に優れています。
これらに加え、社内ネットワーク内のレガシーシステム向けに利用される「リバースプロキシ方式」や、ブラウザ拡張機能等で既存のログインフォームへ情報を自動補完する「代行入力(フォームベース)方式」など、システムの特性に応じた方式が使い分けられています。
「SSOは危険」と囁かれる真相とは?決定的な落とし穴とセキュリティリスク対策
「一度入ればどこへでも行ける」というSSOの最大のメリットは、裏を返せば最大の弱点にもなり得ます。セキュリティ専門家が警鐘を鳴らす最大の要因は、マスターキーの漏洩による全サービスの芋づる式乗っ取りです。
SSOの親アカウントがフィッシング詐欺やマルウェア感染によって突破された場合、攻撃者はそのユーザーが権限を持つすべての社内機密情報や顧客データへフリーパスで侵入できてしまいます。認証を一箇所に集約することは、セキュリティ上の「単一障害点(SPOF)」を作り出すことと同義です。
さらに、SSOサーバーそのものがクラウド障害やDDoS攻撃で停止した場合、全社員が一切の業務システムへログインできなくなるという事業継続(BCP)上の落とし穴も潜んでいます。
こうした致命的なリスクを封じ込めるために欠かせないのが、ゼロトラストセキュリティの概念に基づいた追加防御です。
「一度社内に入った通信は安全」とする従来の境界型防御を捨て、アクセス元の端末状態、IPアドレス、地理的位置、接続時間帯などを常に検証する仕組みが求められます。単に利便性を求めてSSOを単体導入するのではなく、異常な挙動を検知した際に即座にアクセスを遮断する動的なポリシー設計が、安全なSSO運用の大前提です。
導入前に見極めるメリット・デメリット|ActiveDirectory連携の現場事情
導入検討にあたっては、業務現場と運用管理者の双方から見たメリット・デメリットを冷静に天秤にかける必要があります。
企業がSSOを導入する最大の動機は、深刻化するパスワード管理課題の根本解決です。複数の複雑なパスワードを覚えきれず、付箋にメモしたり使い回したりする危険な運用を根絶できます。また、ヘルプデスクに寄せられる問い合わせの約3〜4割を占めるとされる「パスワード忘れによるリセット対応」の工数を大幅に削減できる点も、コスト削減の観点から高く評価されています。
一方で見過ごせないのが、既存インフラとの接続難易度です。長年Windows環境で運用されてきたオンプレミスのActiveDirectory連携を維持したままクラウドへ移行する場合、ディレクトリ同期の不整合やハイブリッド環境特有のレイテンシ問題に直面する企業が後を絶ちません。社内の独自開発アプリや古いERPパッケージがSAML等の標準プロトコルに対応していないケースも多く、想定外のアドオン開発コストが発生するリスクには事前の精査が必要です。
多要素認証(MFA)との違いは?強固なアクセス制御を実現する組み合わせ手法
SSOと混同されやすい概念に「多要素認証(MFA)」があります。両者は対立するものではなく、「利便性のSSO」と「強度のMFA」という相互補完の関係にあります。
SSOは「認証の回数を減らして効率化する技術」であるのに対し、MFAは「認証の強度を高める技術」です。MFAでは、「知識情報(パスワード)」「所持情報(スマートフォンのワンタイムパスワードやFIDO2準拠のセキュリティキー)」「生体情報(指紋・顔認証)」のうち、異なる2つ以上の要素を組み合わせて本人確認を行います。
強固なセキュリティ基盤を構築する現場では、SSOの「親アカウントへのログイン時」に必ず強固なMFAを要求する構成が標準化されています。親の扉を極めて頑丈に施錠した上で、一度入れば各部屋(SaaS)へはスムーズに通す設計にすることで、ユーザーの操作負担を最小限に抑えつつ、アカウント奪取のリスクを最小限に抑え込めます。
【2026年最新】主要IDaaS比較とおすすめ選び方|導入費用相場まで
クラウド経由で認証・認可基盤を提供するIDaaS(Identity as a Service)は、現在のSSO構築において第一の選択肢です。代表的なサービスの特性と市場のポジショニングを整理します。
グローバルで圧倒的な接続実績を誇るOktaは、8,000以上の外部サービスと事前連携しており、マルチクラウド環境や異種SaaSの統合に強みを持ちます。一方、Microsoft 365を主軸に据える企業では、OSやOffice製品とシームレスに統合できるMicrosoft Entra ID(旧Azure AD)がデファクトスタンダードとして定着しています。
また、日本国内のセキュリティ要件や手厚いサポートを重視する企業からは、IP制限や端末制御に強みを持つHENNGE OneやCloudGate UNOといった国産IDaaSが根強い支持を集めています。
気になる導入費用相場は、基本的なSSOおよびディレクトリ連携機能のみであれば1ユーザーあたり月額300円〜600円程度が目安です。高度な条件付きアクセス、端末リスク検知、特権ID管理までを含めたフル機能を導入する場合は、1ユーザーあたり月額1,000円〜2,000円前後のランニングコストを見込む必要があります。
企業のリアルなシングルサインオン評判・口コミから見える成否の分かれ目
先行して導入を完了した企業から集まる評判を分析すると、成功と失敗を分ける決定的な要因が浮かび上がってきます。
満足度の高い企業からは、「新入社員のアカウント発行や退職者のアクセス権剥奪がIdP上の一元操作で完結し、退職者の不正アクセスリスクがゼロになった」「ログインの手間がなくなり、営業先からのSaaS活用スピードが格段に上がった」といった、ガバナンス強化と生産性向上を両立できた声が目立ちます。
一方で不満が噴出している現場では、「一部の古い社内システムだけSSOから取り残され、二重ログインの手間がかえって増えた」「障害発生時に業務が全面ストップし、情シスへのクレームが殺到した」という運用設計の甘さが露呈しています。全社導入を急ぐあまり、現場の利用実態や例外システムの洗い出しを怠ったことが原因です。
【シングルサインオン】に関するよくある質問(FAQ)
Q1:多要素認証(MFA)を導入していれば、シングルサインオン(SSO)は不要ですか?
A1:不要にはなりません。MFAは認証の安全性を高める技術であり、サービスごとにMFAを要求されるとユーザーの負担は跳ね上がります。SSOの「入り口」にMFAを配置することで、高いセキュリティと利便性を両立させることがベストプラクティスです。
Q2:小規模な事業者でもIDaaSを導入する費用対効果はありますか?
A2:十分にあります。従業員が数十名規模であっても、利用するSaaSが多岐にわたる場合、退職者のアカウント消し忘れによる情報漏洩リスクは深刻です。主要IDaaSのライトプランや、Google Workspace等の標準SSO機能を活用すれば、低コストで高い安全性を確保できます。
Q3:SSOサーバーがダウンした際、業務を継続するバックアップ手段はありますか?
A3:あります。主要なIDaaSは99.99%以上の高いSLA(サービス品質保証)を掲げていますが、万一に備えて管理者用の緊急直接ログインルート(ブレイクグラスアカウント)を隔離保管しておくことや、重要システムへの個別認証バイパス手順をBCPマニュアルに定めておく運用が不可欠です。
まとめ:利便性と堅牢性を両立する次世代ID管理のロードマップ
シングルサインオンは、パスワードの煩わしさから現場を解放し、散乱するSaaSのアカウント管理を統合する極めて強力な武器です。しかし、認証を一元化するということは、脅威の入り口もまた一箇所に集中することを意味します。
「SSOを導入すれば安全になる」という盲信は禁物です。パスワードレス認証や強固な多要素認証(MFA)を組み合わせ、ゼロトラストの思想に基づいたアクセス制御を敷いて初めて、SSOはその真価を発揮します。自社の利用サービスと既存システムの棚卸しを行い、段階的かつ堅牢な認証基盤の構築を進めることが、安全なデジタルワークプレイス実現への確実な一歩となります。 (出典: シングル サイン オン(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
